



Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

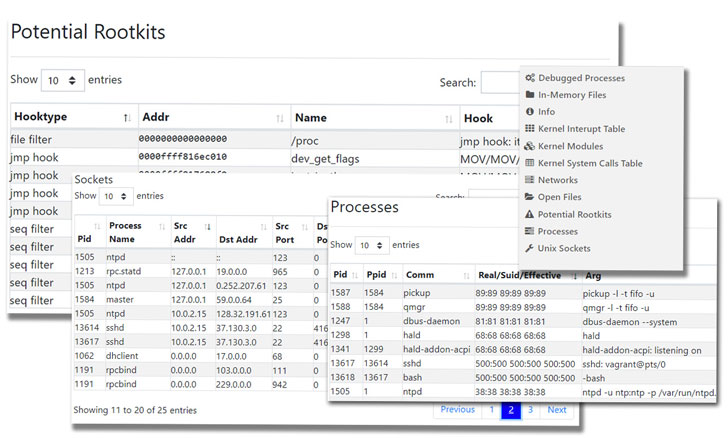
Microsoft представила бесплатный сервис для Linux, цель которого — найти и продемонстрировать доказательства проникновения в систему руткитов и других сложных вредоносных программ, которые привыкли тщательно скрывать своё присутствие.

Облачная услуга получила имя Project Freta, на деле она представляет собой механизм форензики, автоматизированный для изучения снимков виртуальных машин.

Анализируя память, Project Freta способна выявлять признаки присутствия вредоносных программ, работающих в системе тайно. Например, руткиты уровня ядра, прячущие свои процессы, с большой долей вероятности не уйдут от Project Freta.

«Современные вредоносные программы часто демонстрируют сложные техники сокрытия своего присутствия. Поэтому в пику им Project Freta нацелен на автоматизацию компьютерной криминалистики до такой степени, когда каждый пользователь или организация сможет избавить память от неизвестных вредоносов нажатием одной кнопки», — отмечают в Microsoft.

Разработчики считают, что с помощью Project Freta организации смогут успешнее противостоять киберпреступникам, которые повторно используют скрытые вредоносные программы в атаках, а также, что более важно, — существенно увеличить затраты злоумышленников на разработку сложных зловредов.


Текущая версия поддерживает более 4 000 ядер Linux. Поддержка Windows также ожидается в скором времени.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru