



Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

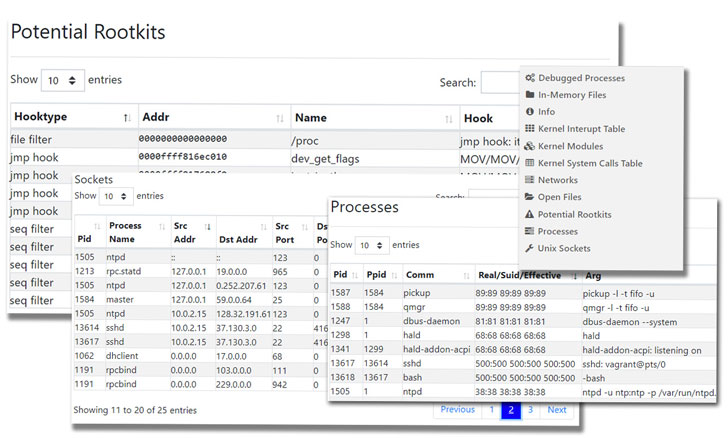
Microsoft представила бесплатный сервис для Linux, цель которого — найти и продемонстрировать доказательства проникновения в систему руткитов и других сложных вредоносных программ, которые привыкли тщательно скрывать своё присутствие.

Облачная услуга получила имя Project Freta, на деле она представляет собой механизм форензики, автоматизированный для изучения снимков виртуальных машин.

Анализируя память, Project Freta способна выявлять признаки присутствия вредоносных программ, работающих в системе тайно. Например, руткиты уровня ядра, прячущие свои процессы, с большой долей вероятности не уйдут от Project Freta.

«Современные вредоносные программы часто демонстрируют сложные техники сокрытия своего присутствия. Поэтому в пику им Project Freta нацелен на автоматизацию компьютерной криминалистики до такой степени, когда каждый пользователь или организация сможет избавить память от неизвестных вредоносов нажатием одной кнопки», — отмечают в Microsoft.

Разработчики считают, что с помощью Project Freta организации смогут успешнее противостоять киберпреступникам, которые повторно используют скрытые вредоносные программы в атаках, а также, что более важно, — существенно увеличить затраты злоумышленников на разработку сложных зловредов.


Текущая версия поддерживает более 4 000 ядер Linux. Поддержка Windows также ожидается в скором времени.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru