



Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

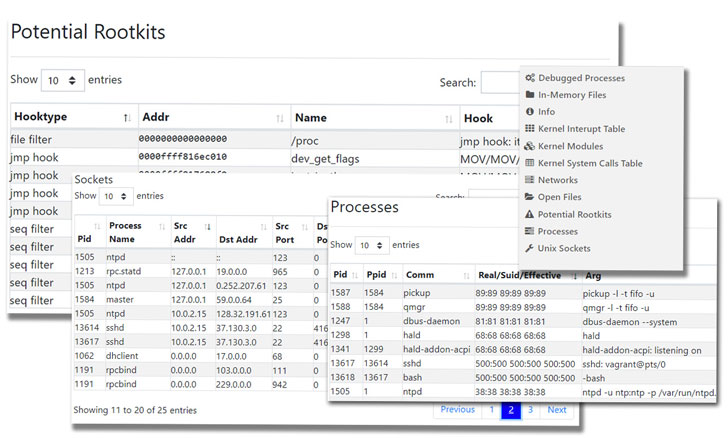
Microsoft представила бесплатный сервис для Linux, цель которого — найти и продемонстрировать доказательства проникновения в систему руткитов и других сложных вредоносных программ, которые привыкли тщательно скрывать своё присутствие.

Облачная услуга получила имя Project Freta, на деле она представляет собой механизм форензики, автоматизированный для изучения снимков виртуальных машин.

Анализируя память, Project Freta способна выявлять признаки присутствия вредоносных программ, работающих в системе тайно. Например, руткиты уровня ядра, прячущие свои процессы, с большой долей вероятности не уйдут от Project Freta.

«Современные вредоносные программы часто демонстрируют сложные техники сокрытия своего присутствия. Поэтому в пику им Project Freta нацелен на автоматизацию компьютерной криминалистики до такой степени, когда каждый пользователь или организация сможет избавить память от неизвестных вредоносов нажатием одной кнопки», — отмечают в Microsoft.

Разработчики считают, что с помощью Project Freta организации смогут успешнее противостоять киберпреступникам, которые повторно используют скрытые вредоносные программы в атаках, а также, что более важно, — существенно увеличить затраты злоумышленников на разработку сложных зловредов.


Текущая версия поддерживает более 4 000 ядер Linux. Поддержка Windows также ожидается в скором времени.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru