



BlueLivesMatter? Активисты слили в Сеть 296 Гб данных полиции США

BlueLivesMatter? Активисты слили в Сеть 296 Гб данных полиции США

BlueLivesMatter? Активисты слили в Сеть 296 Гб данных полиции США

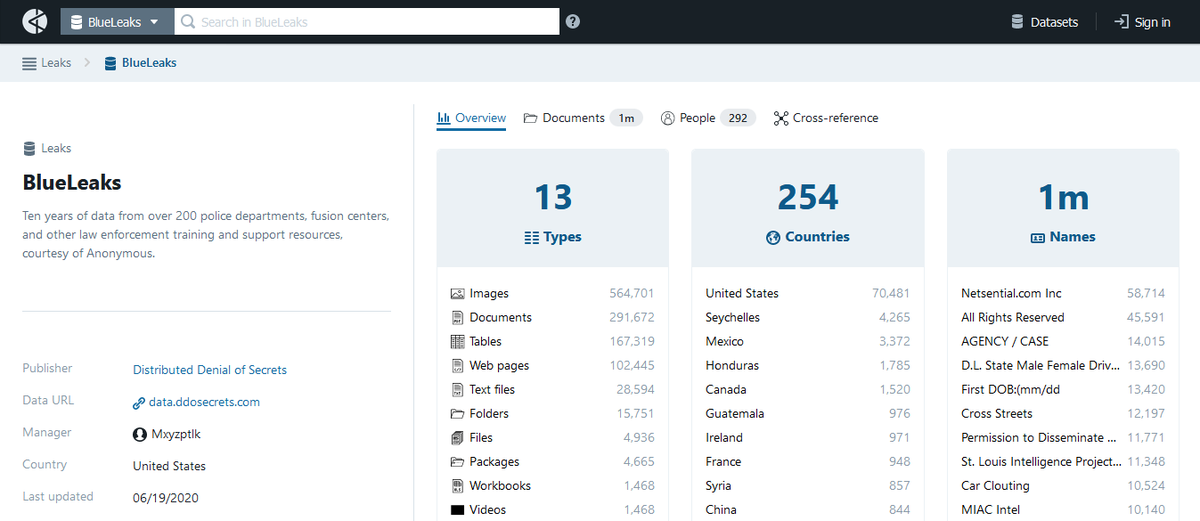
На фоне столкновений неравнодушных граждан США с полицией группа активистов опубликовала в Сети 296 Гб данных, якобы украденных из центров обработки информации, принадлежащих местным правоохранителям.

Набор файлов получил имя BlueLeaks (дословно — «синяя утечка», синий цвет привычно ассоциируется на Западе с полицией). За публикацией конфиденциальной информации стоит группа, называющая себя Distributed Denial of Secrets (DDoSecrets). Все собранные данные активисты разместили на своём ресурсе.

Согласно опубликованной информации, BlueLeaks содержит более миллиона файлов, среди которых отсканированные документы, видео, электронные письма, аудиофайлы и многое другое.

По словам представителей DDoSecrets, в базе есть внушительный набор файлов, старейшим из которых уже 10 лет. Принадлежат конфиденциальные данные более чем 200 полицейским участкам и центрам обработки информации. 

Большую часть скомпрометированных файлов представляют отчёты полиции и ФБР, инструкции и различные руководства, касающиеся обеспечения безопасности. В отдельных файлах хранятся персональные данные: имена, номера банковских счетов и телефоны.

Команда DDoSecrets заявила, что получила все слитые файлы от известной группировки Anonymous, которая, к слову, уже давно угрожает опубликовать важные данные американских полицейских.

Утечку подтвердил ряд экспертов, среди которых был Брайан Кребс.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru