



Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Немецкие и голландские исследователи изучили методы противодействия DDoS-атакам и последствия ликвидации ботнетов. В результате специалисты пришли к выводу, что действия правоохранительных органов зачастую неэффективны.

Вместо того чтобы подавлять операторов DDoS, разрушая инфраструктуру злоумышленников, правоохранители должны сосредоточиться на патчинге уязвимых систем, считают эксперты.

Звучит действительно логично, учитывая, что содержащие уязвимости системы являются первопричиной DDoS-атак.

За время исследования специалисты проанализировали рынок DDoS-услуг и последствия принятых правоохранительными органами мер. Напомним, что американские и европейские спецслужбы ликвидировали в общей сложности 15 крупных сервисов «DDoS-for-hire», позволяющих заказывать атаки такого класса.

«Ликвидация подобных сервисов сразу же снижала напор DDoS-трафика. Однако никакого существенного воздействия на трафик DDoS, доходящий до жертв, действия правоохранителей не оказали. Ощутимого сокращения числа атак также не произошло», — пишут исследователи.

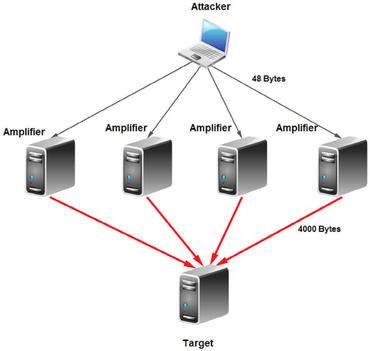
Другими словами, снижалась лишь мощность кибератак, поскольку трафик не доходил до серверов-рефлекторов. Такие серверы злоумышленники используют для «отражения» трафика, а если на них запущен уязвимый протокол, они могут служить и усилителями мощности DDoS.

Таким образом, исследователи сделали вывод, что для эффективного противостояния DDoS-атакам следует в первую очередь сократить количество доступных уязвимых серверов.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru