



Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

Владельцы сервиса DDoS-for-Hire получили 6 месяцев исправительных работ

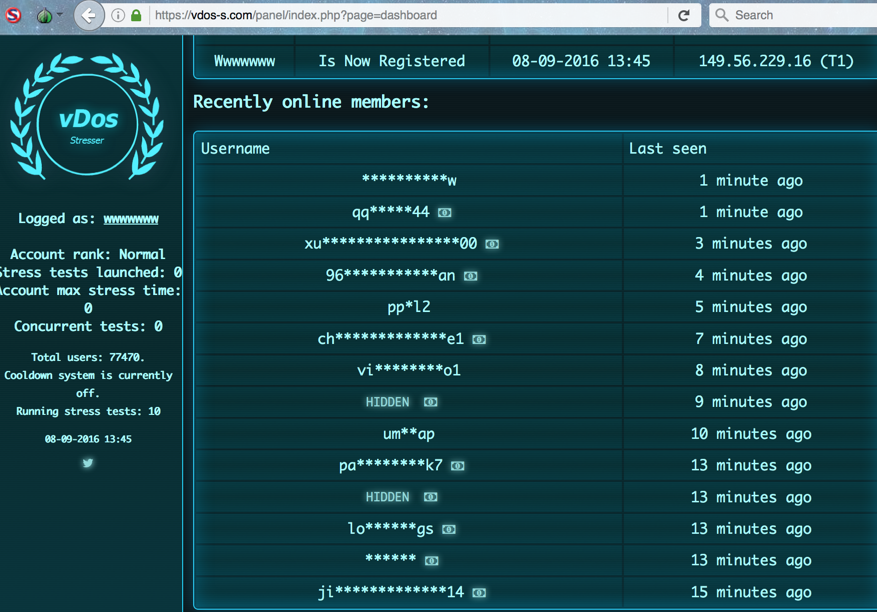
Владельцы сервиса vDOS, годами помогавшего злоумышленникам организовывать DDoS-атаки (так называемый DDoS-for-Hire), выслушали свой приговор в израильском суде. Правоохранители сообщили, что за время существования vDOS сервис организовал более 2 миллионов кибератак, которые вывели из строя бесчисленное количество пользователей и веб-сайтов.

Ярден Бидани и Итай Хьюри, граждане Израиля, являющиеся по совместительству совладельцами vDOS, получили по шесть месяцев исправительных работ.

Из материалов (PDF) дела известно, что оба киберпреступника были задержаны в 2016 году, на тот момент им было по 18 лет. На них вышли агенты ФБР после тщательного расследования и изучения деятельности vDOS.

В том же году правоохранители ликвидировали площадку vDOS, которая, кстати, была самым надёжным сервисом организации DDoS-атак на рынке. С помощью vDOS даже совершенно неквалифицированные пользователи Сети могли вывести из строя большинство серьёзных сайтов.

vDOS обеспечивал атаки мощностью 50 Гбит/с, чего вполне достаточно для того, чтобы положить любой веб-ресурс, не оснащённый дорогой и серьёзной защитой от DDoS. Владельцы сервиса Бидани и Хьюри, по данным стороны обвинения, заработали более $600 000 за счёт деятельности vDOS.

Помимо основной задачи, vDOS также продавал доступ к API для других подобных сервисов. Это приносило киберпреступникам дополнительный заработок.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru