



Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Специалисты компании Group-IB проанализировали деятельность программ-вымогателей и рассказали, какие изменения претерпел этот класс вредоносов за год. Учитывая, что шифровальщики на сегодняшний день являются одной из самых серьёзных угроз, цифры из отчёта Group-IB действительно поражают.

Аналитики изучили атаки вымогателей, взяв период с 2018 года. За это время операторы ощутимо увеличили сумму выкупа и начали использовать новый подход — кража конфиденциальных файлов.

Согласно отчёту, в 2019 году число атак шифровальщиков выросло на 40%, при этом злоумышленники стали атаковать крупные организации, что привело к увеличению суммы выкупа с $6000 до $84 000. Среди тех, кто требует самые крупные выкупы, исследователи выделили Ryuk и REvil (Sodin, Sodinokibi).

Таким образом, всего за год киберпреступники подняли суммы более чем в десять раз.

В 2020 году сумма выкупа увеличилась ещё больше. Например, исходя из данных компании Coveware, в первом квартале средний выкуп зафиксировался на отметке $111 605.

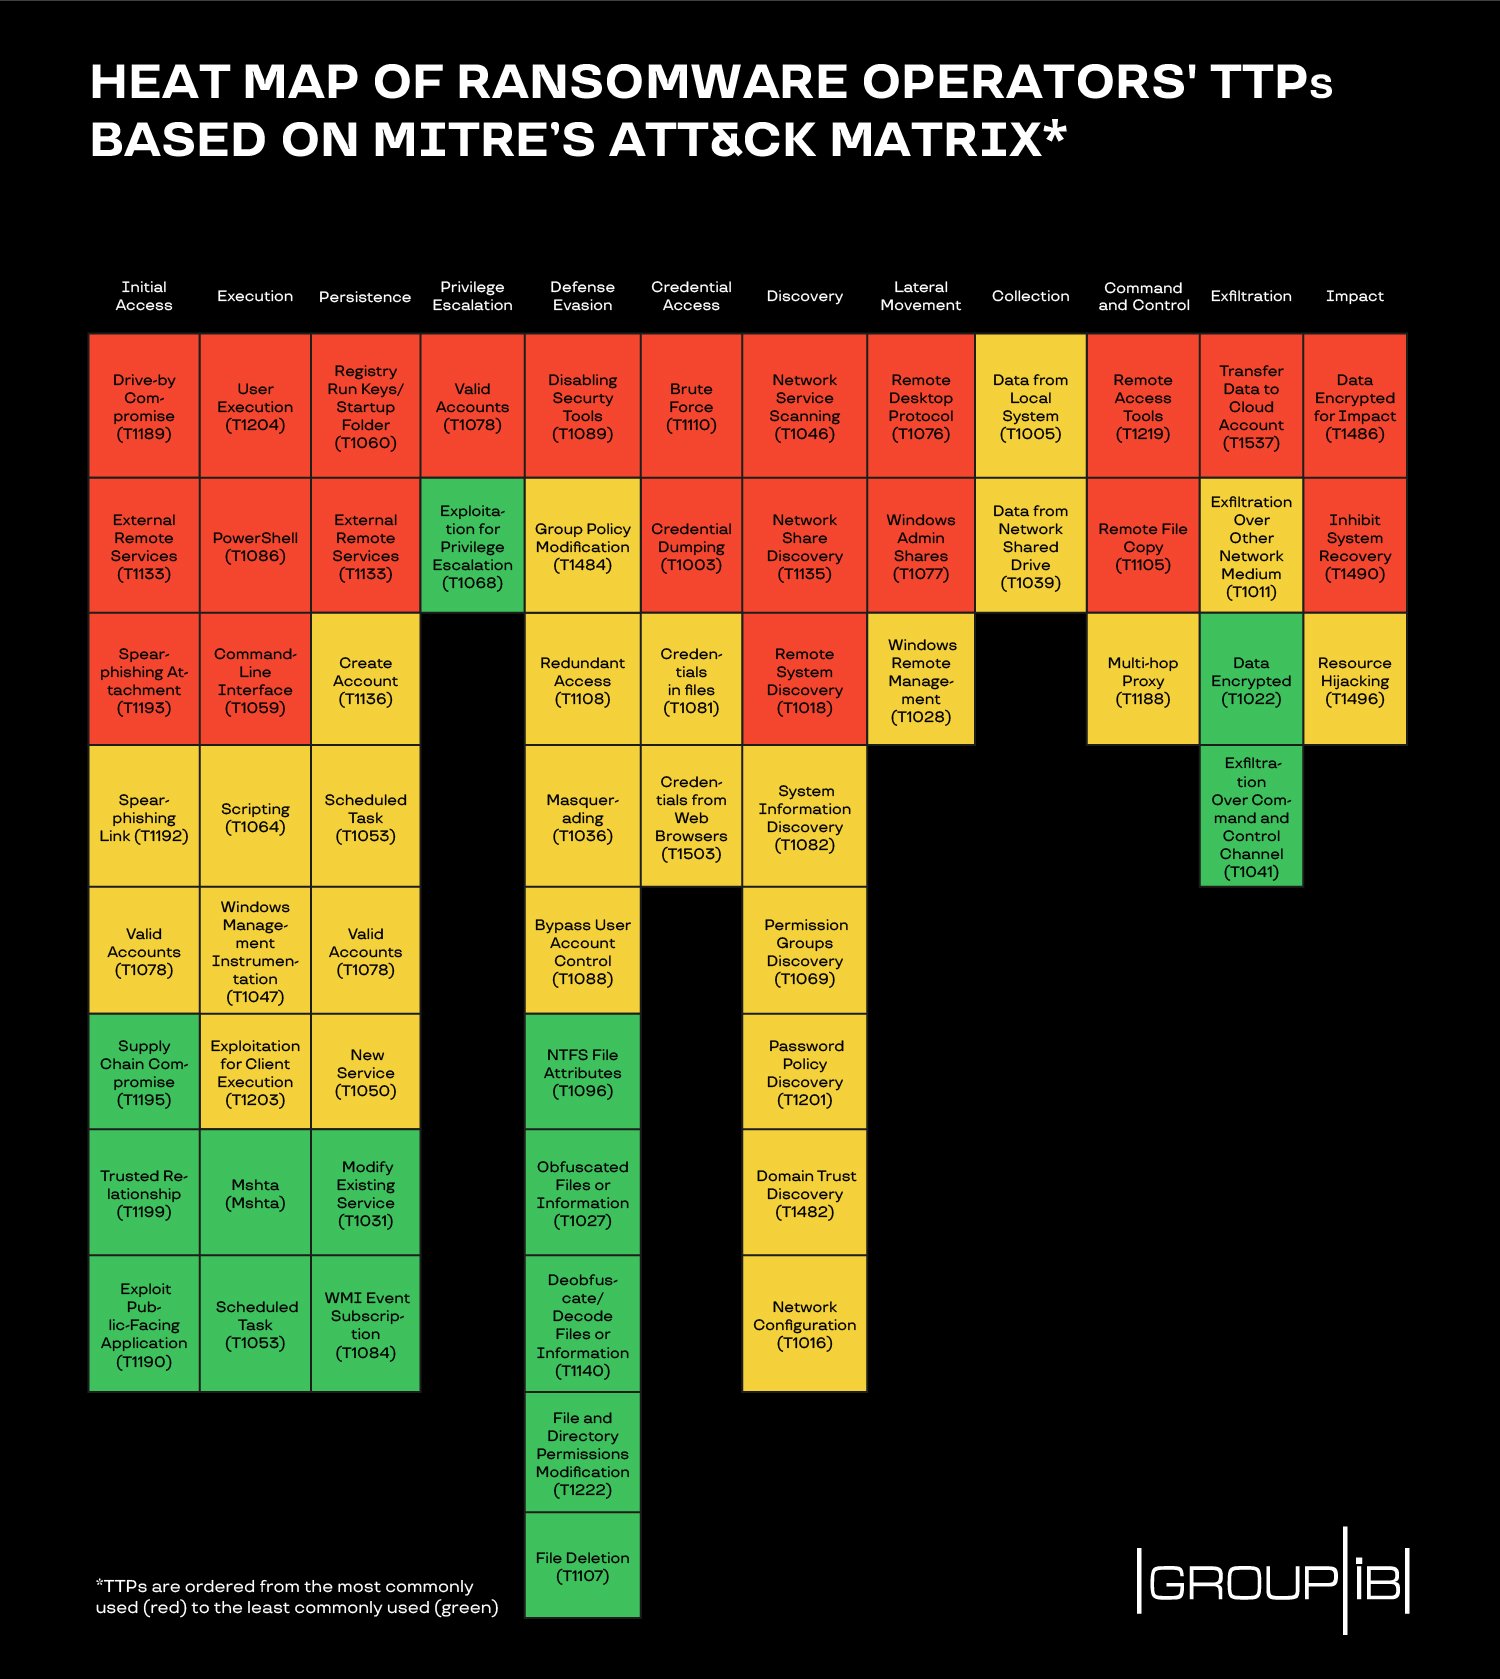
В Group-IB также подчеркнули, что операторы крупных шифровальщиков вроде Ryuk, LockerGoga, REvil, MegaCortex, Maze и Netwalker, как правило, используют банальные методы проникновения в систему жертвы — например, RDP.

Фишинг тоже часто используется в атаках на корпоративные сети, за этим методом стоят известные вредоносные программы Emotet, Trickbot (Ryuk) и QakBot (ProLock, MegaCortex). Помимо этого, преступники не брезгуют эксплуатировать уязвимости в WebLogic Server (CVE-2019-2725) и Pulse Secure VPN (CVE-2019-11510).

Ну и, конечно, нельзя не вспомнить новый принцип операторов вымогателей — угрожать сливом важных данных. Злоумышленники заходят сразу с двух сторон: требуют деньги за возврат файлов, а если есть резервная копия, угрожают опубликовать их в Сети.

Здесь в пример можно привести деятельность REvil (Sodinokibi). Сначала группировка, стоящая за этим вредоносом, угрожала опубликовать «грязное бельё» Трампа. А потом взялась за Мадонну.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru