



С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

Microsoft обещает оснастить биометрическую систему аутентификации Windows Hello двумя дополнительными функциями. Корпорация утверждает, что нововведения будут доступны в крупном обновлении операционной системы — Windows 10 2004 (May 2020 Update).

Судя по всему, Microsoft видит за Windows Hello будущее, поскольку с каждым обновлением функций Windows 10 разработчики совершенствовали эту систему аутентификации.

Релиз крупного майского апдейта Windows 10 2004 (May 2020 Update) запланирован на эту неделю. А значит, уже совсем скоро пользователи смогут попробовать новые функциональные возможности, которые техногигант реализовал в Windows Hello.

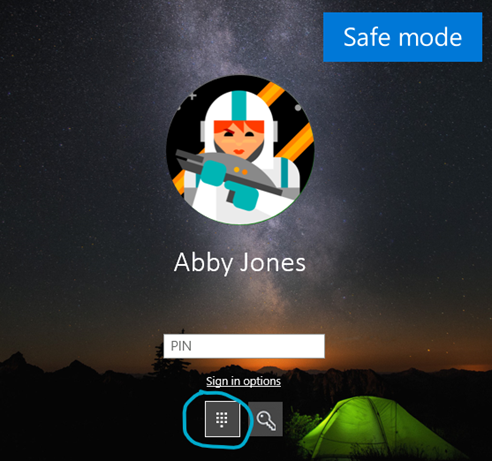
Первое нововедение коснётся входа в систему с помощью PIN-кода в безопасном режиме. Таким образом, вам не придётся задействовать пароль, если понадобится загрузить операционную систему Windows 10 в безопасном режиме (часто используется для устранения багов и общих проблем ОС).

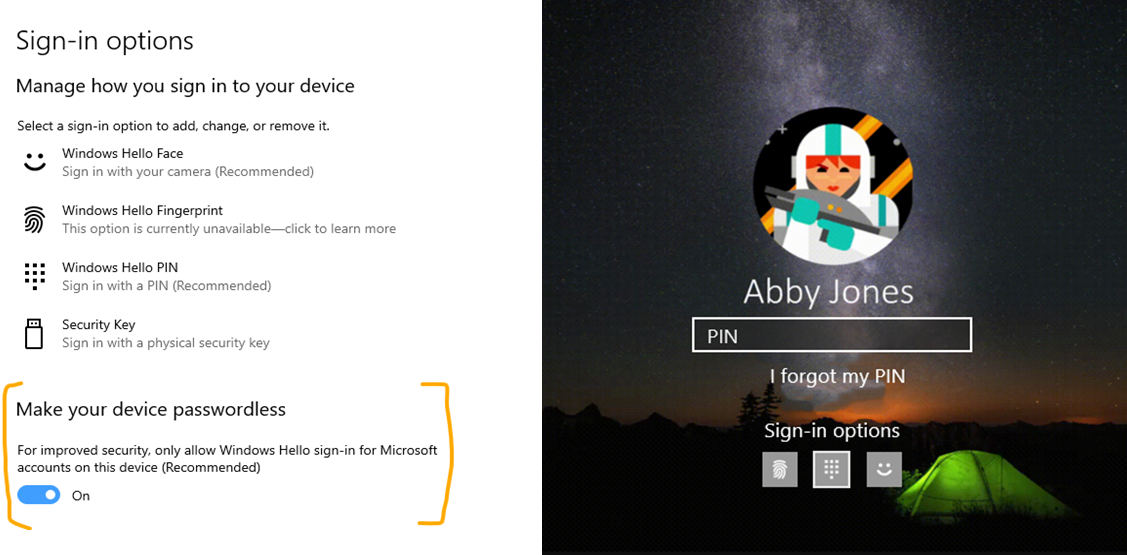
Вторая новая функция ещё интереснее — появится возможность использовать Windows Hello для входа в свой аккаунт Microsoft. Чтобы активировать этот метод аутентификации, нужно проследовать в настройки учётной записи и найти там «опции входа».

Далее вы увидите специальный пункт «Сделать устройство беспарольным», после активации которого можно будет использовать сканирование лица, отпечатка пальца или PIN-код для входа в Microsoft-аккаунт.

В целом многие ждут выхода Windows 10 2004, поскольку этот релиз обещает быть богатым на новые функции (в отличие от Windows 10 1909, который больше напоминал Service Pack). К счастью, осталось ждать недолго.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru