



Спрос на конструкторы фишинговых сайтов увеличится более чем в два раза

Спрос на конструкторы фишинговых сайтов увеличится более чем в два раза

Спрос на конструкторы фишинговых сайтов увеличится более чем в два раза

В киберпреступной среде существенно вырос спрос на наборы, используемые для оперативного и массового создания фишинговых сайтов. Параллельно авторы таких инструментов подняли цены на свой товар.

По данным исследователей из команды Group-IB, за 2019 год количество конструкторов фишинговых сайтов на хакерских форумах увеличилось более чем в два раза. Приблизительно на столько же выросло число лиц, готовых сбыть эти наборы.

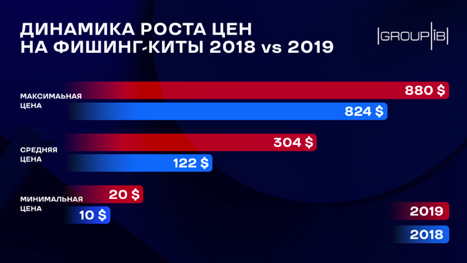
Повышенный спрос потянул за собой увеличение средней стоимости за один фишинговый набор. Таким образом, сумма увеличилась на 149% и зафиксировалась на отметке $304. В Group-IB отметили, что рост популярности этих инструментов обусловлен простотой их создания и лёгкой схемой заработка.

Как известно, киберпреступники пытаются замаскировать свои фишинговые сайты под онлайн-сервисы и проекты, принадлежащие крупным корпорациям. Для этого злоумышленникам нужны громкие имена. В 2019 году самыми используемыми брендами у фишеров стали Amazon, Google и Office 365.

По словам специалистов Group-IB, иногда на хакерских форумах можно встретить бесплатные фишинговые наборы. Как правило, подобная «щедрость» может говорить о наличии бэкдоров, которые будут передавать автору все скомпрометированные данные.

За 2019 год система Group-IB Threat Intelligence выявила более 16 тыс. уникальных фишинговых наборов.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru