



Злоумышленник взломал официальные YouTube-аккаунты Microsoft

Злоумышленник взломал официальные YouTube-аккаунты Microsoft

Злоумышленник взломал официальные YouTube-аккаунты Microsoft

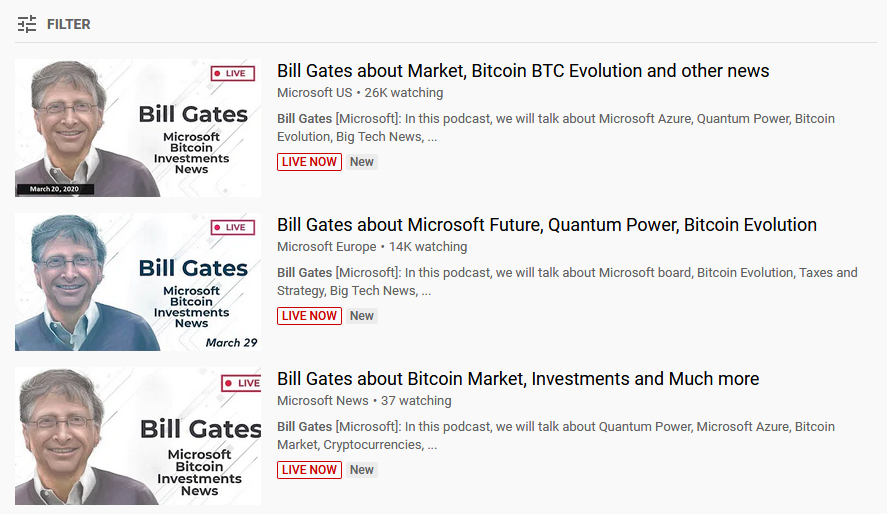
Некий киберпреступник взломал официальные аккаунты Microsoft на YouTube, после чего загрузил мошеннические видео, посвящённые криптовалюте Ponzi. Сам взлом произошёл приблизительно двадцать часов назад.

Подписчики официальных каналов Microsoft уже сообщили модераторам YouTube об инциденте.

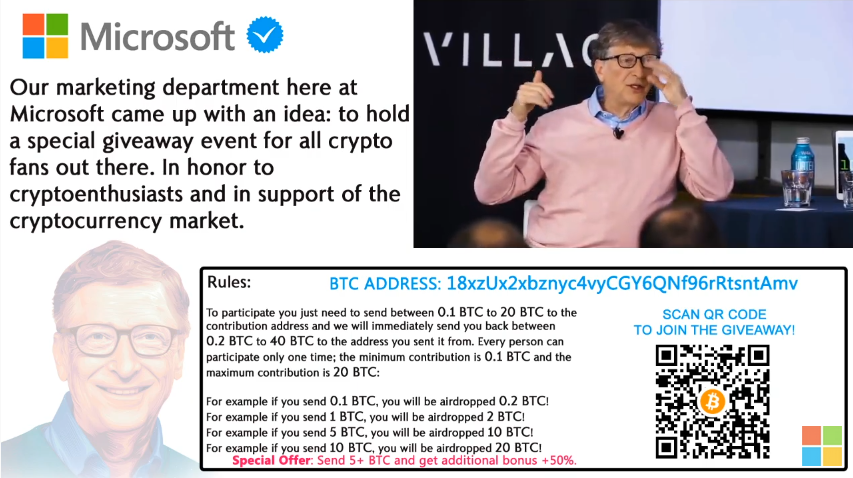
Помимо прочего, злоумышленник вёл трансляцию старого доклада Билла Гейтса, который датируется июнем 2019 года. В процессе взломавший аккаунты преступник просил подписчиков и зрителей принять участие в небольшом конкурсе.

Суть этого конкурса заключается в следующем: пользователь должен отправить небольшую сумму в цифровой валюте, чтобы затем удвоить свои средства. Конечно же, никто ничего не возвращал доверчивым людям.


Сообщается, что схема Ponzi транслировалась на следующих каналах YouTube: Microsoft US, Microsoft Europe, Microsoft News.

Адрес Bitcoin, указанный в стримах злоумышленника пока не получил никаких взносов — видимо, никто из подписчиков не купился на развод.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru