


Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft неожиданно оказалась в центре очередной волны интернет-иронии и колких мемов. В официальном Discord-канале Copilot компания добавила фильтр на слово «Microslop» — язвительное прозвище, которым пользователи в соцсетях называют Microsoft на фоне агрессивного продвижения ИИ в Windows 11.

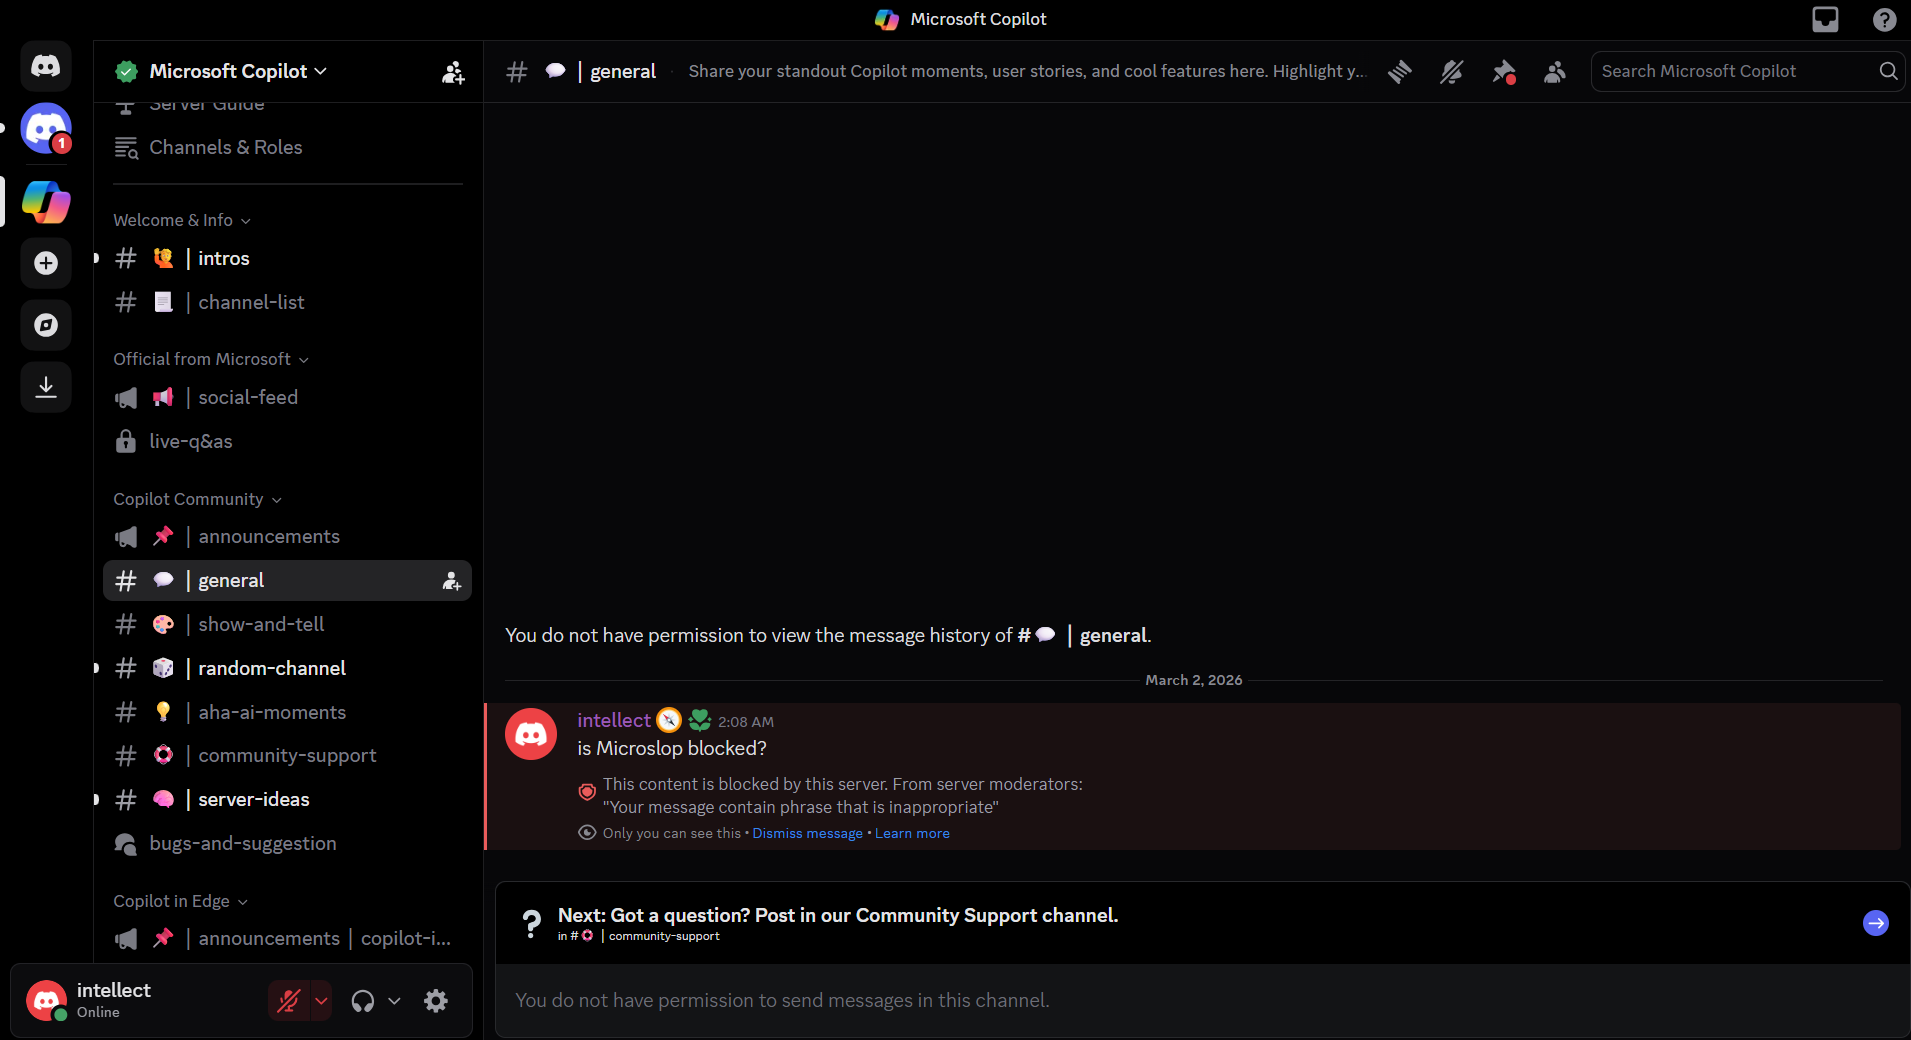
Как пишут журналисты Windows Latest, любое сообщение с этим словом автоматически блокируется.

Пользователь видит уведомление от модератора о том, что фраза нарушает правила сервера, а само сообщение в канал не публикуется. Судя по всему, речь идёт об обычном серверном фильтре по ключевым словам.

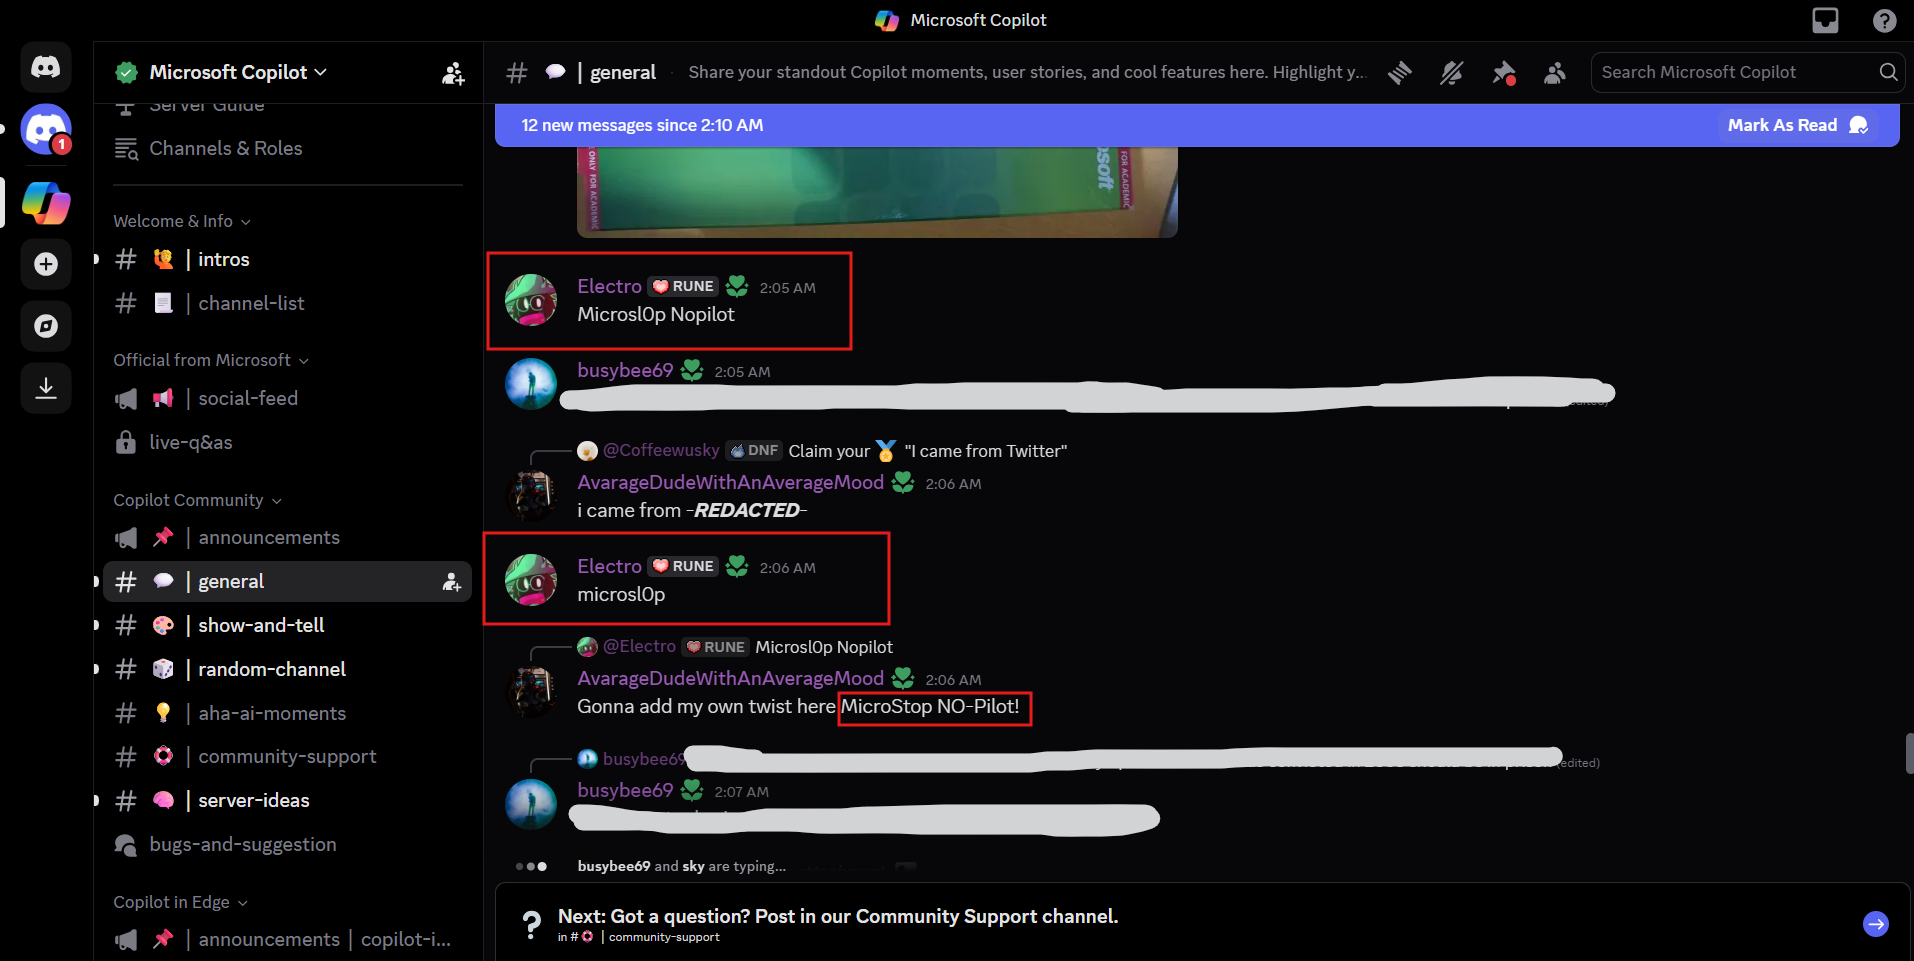
Но дальше всё пошло по классическому сценарию «интернет против фильтра». Пользователи начали экспериментировать с вариациями: заменяли букву «o» на ноль в «Microsl0p». Такие версии спокойно проходили модерацию. В итоге обсуждение быстро превратилось в игру «кошки-мышки», а затем — в полноценный рейд с массовыми попытками обойти ограничения.


По сообщениям пользователей, часть аккаунтов получила ограничения на отправку сообщений, а затем некоторые каналы сервера были фактически закрыты: история сообщений скрыта, публикация новых постов отключена. Канал даже пришлось перевести в режим ограниченной активности, а модераторы пытались стабилизировать ситуацию.


С одной стороны, блокировка оскорбительных или мемных прозвищ в официальном сообществе — шаг вполне ожидаемый. Discord Copilot задумывался как площадка для новостей, поддержки и обсуждения функций, а не как мем-форум. С другой — сам факт фильтра только подогрел интерес и усилил волну насмешек.

История разворачивается на фоне неоднозначной реакции пользователей на масштабное внедрение ИИ-функций в Windows 11. В течение 2025 года Microsoft активно продвигала Copilot и ИИ-инструменты, что вызвало раздражение у части аудитории, которая считает, что стабильность системы важнее новых ИИ-надстроек.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru