



Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

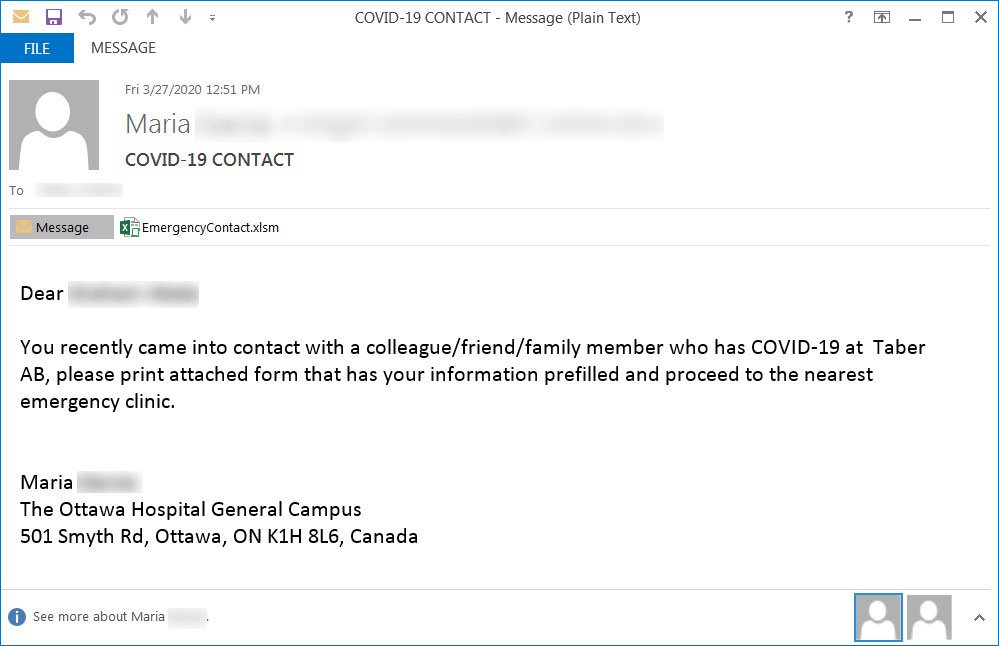
Киберпреступники по-новому используют тему нового коронавируса COVID-19: фишинговые письма приходят якобы от местных медучреждений и утверждают, что получатель какое-то время находился рядом с источником вируса.

Злоумышленники пытаются запугать сотрудников организаций и убедить их в том, что у членов их семей, коллег и друзей диагностировали новый коронавирус.

Следуя логике, фишеры убедительно рекомендуют получателю письма провериться самому. Для этого прикрепляется специальное вложение «EmergencyContact.xlsm», которое необходимо распечатать и принести в ближайшую больницу.

При открытии файлы пользователь должен будет разрешить выполнение определённого контента, после чего в систему установится вредоносная программа.

«Если пользователь разрешит выполнение контента в документе, он загрузит и запустит вредоносную составляющую», — пишут специалисты.

Сам вредонос внедряет множество процессов в легитимные потоки вроде msiexec.exe — это помогает ему уходить от обнаружения антивирусными программами. После этого зловред будет пытаться похитить цифровую валюту жертвы.

К сожалению, это одна из многочисленных вредоносных кампаний, использующих тему коронавируса. В середине марта было зафиксировано 2500 атак в сутки, в ходе которых злоумышленники тоже эксплуатировали COVID-19.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru