



Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

С понедельника исследователи в области кибербезопасности фиксируют существенно возросшее число атак, в которых злоумышленники используют тему нового коронавируса (COVID-19) для привлечения внимания пользователей.

Специалисты компании ESET 16 марта обнаружили волну атак двух семейств вредоносных программ, использующих тему COVID-19. В период с десяти часов утра до пяти часов вечера преступники успели заразить 2500 жертв.

Что примечательно, на прошлой неделе исследователи тоже фиксировали эксплуатирующие тему COVID-19 кибератаки, но их было существенно меньше — всего десятки за сутки.

Иржи Кропак, один из экспертов ESET, убеждён, что скачок вчерашних атак спровоцирован двумя киберпреступными группировками. В настоящее время неизвестно, какие конкретно это группы, однако специалист уточнил: используемые в атаках вредоносы способны загружать дополнительные программы в систему жертвы, а также могут красть персональные данные.

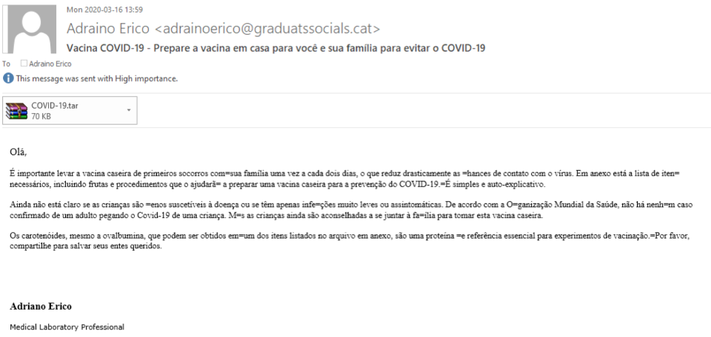
Злоумышленники атакуют системы Windows, начиная свои кампании со стандартного метода — фишинга. С образцом одного из вредоносных писем, пришедшим одному из пользователей из Испании, можно ознакомиться ниже.

Обратите внимание, что к письму прикреплён TAR-архив, в названии которого упоминается официальное имя нового вируса. Преступники утверждают, что в самом архиве находится информация о вакцине.

К слову, не только команда ESET озадачена возросшей активностью киберпреступников. Компания Proofpoint также сообщила о скачке подобных кибератак. Стоит признать, что злоумышленники будут по максимуму использовать тему COVID-19, пока она не потеряет актуальность.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru