



Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

С понедельника исследователи в области кибербезопасности фиксируют существенно возросшее число атак, в которых злоумышленники используют тему нового коронавируса (COVID-19) для привлечения внимания пользователей.

Специалисты компании ESET 16 марта обнаружили волну атак двух семейств вредоносных программ, использующих тему COVID-19. В период с десяти часов утра до пяти часов вечера преступники успели заразить 2500 жертв.

Что примечательно, на прошлой неделе исследователи тоже фиксировали эксплуатирующие тему COVID-19 кибератаки, но их было существенно меньше — всего десятки за сутки.

Иржи Кропак, один из экспертов ESET, убеждён, что скачок вчерашних атак спровоцирован двумя киберпреступными группировками. В настоящее время неизвестно, какие конкретно это группы, однако специалист уточнил: используемые в атаках вредоносы способны загружать дополнительные программы в систему жертвы, а также могут красть персональные данные.

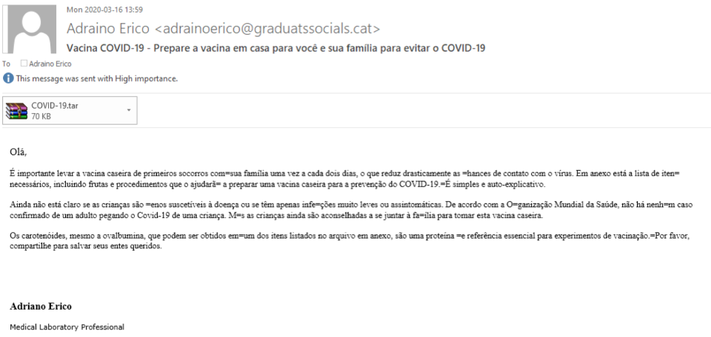
Злоумышленники атакуют системы Windows, начиная свои кампании со стандартного метода — фишинга. С образцом одного из вредоносных писем, пришедшим одному из пользователей из Испании, можно ознакомиться ниже.

Обратите внимание, что к письму прикреплён TAR-архив, в названии которого упоминается официальное имя нового вируса. Преступники утверждают, что в самом архиве находится информация о вакцине.

К слову, не только команда ESET озадачена возросшей активностью киберпреступников. Компания Proofpoint также сообщила о скачке подобных кибератак. Стоит признать, что злоумышленники будут по максимуму использовать тему COVID-19, пока она не потеряет актуальность.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru