



Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

С понедельника исследователи в области кибербезопасности фиксируют существенно возросшее число атак, в которых злоумышленники используют тему нового коронавируса (COVID-19) для привлечения внимания пользователей.

Специалисты компании ESET 16 марта обнаружили волну атак двух семейств вредоносных программ, использующих тему COVID-19. В период с десяти часов утра до пяти часов вечера преступники успели заразить 2500 жертв.

Что примечательно, на прошлой неделе исследователи тоже фиксировали эксплуатирующие тему COVID-19 кибератаки, но их было существенно меньше — всего десятки за сутки.

Иржи Кропак, один из экспертов ESET, убеждён, что скачок вчерашних атак спровоцирован двумя киберпреступными группировками. В настоящее время неизвестно, какие конкретно это группы, однако специалист уточнил: используемые в атаках вредоносы способны загружать дополнительные программы в систему жертвы, а также могут красть персональные данные.

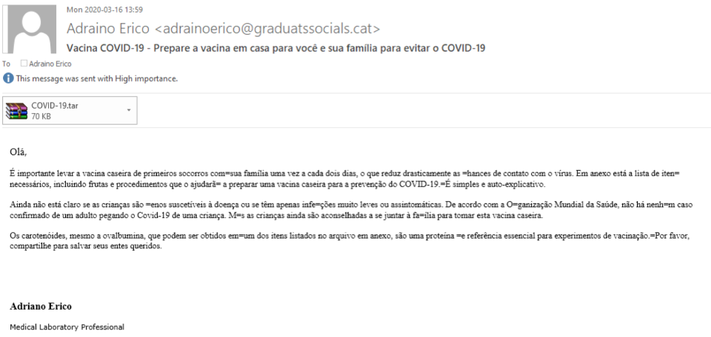
Злоумышленники атакуют системы Windows, начиная свои кампании со стандартного метода — фишинга. С образцом одного из вредоносных писем, пришедшим одному из пользователей из Испании, можно ознакомиться ниже.

Обратите внимание, что к письму прикреплён TAR-архив, в названии которого упоминается официальное имя нового вируса. Преступники утверждают, что в самом архиве находится информация о вакцине.

К слову, не только команда ESET озадачена возросшей активностью киберпреступников. Компания Proofpoint также сообщила о скачке подобных кибератак. Стоит признать, что злоумышленники будут по максимуму использовать тему COVID-19, пока она не потеряет актуальность.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru