



Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

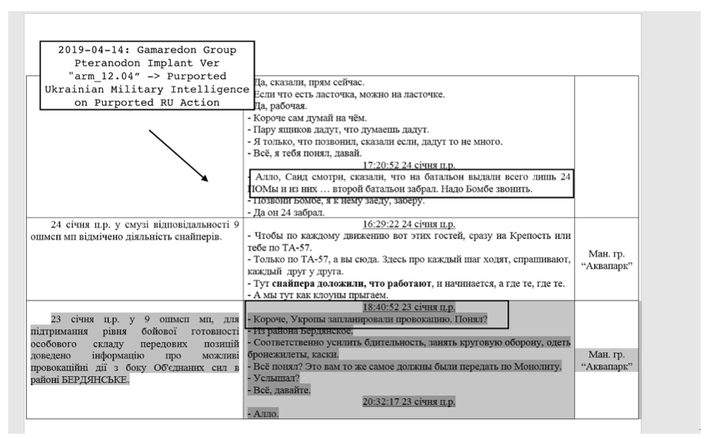
Виталий Кремец из SentinelLabs изучил активность российской киберпреступной группы «Gameredon», якобы атакующей Украину. Помимо этого, Кремец назвал Украину полигоном для российских кибератак.

В своём отчёте Кремец пытается указать на возросшее число атак кибершпионов, интересующихся военными и правительственными объектами Украины.

В ходе этих атак хакеры используют модифицированную вредоносную программу для систем Windows, которая, предположительно, отвечает за подготовительный этап. Этот вредонос разработан с целью сбора и передачи данных, а также выполнения инструкций командного сервера (C&C).

По данным Кремеца, в рамках этой кибероперации злоумышленники успешно атаковали уже пять тысяч организаций на Украине. В этом смысле украинская сторона может выступать звеном более крупного киберконфликта — между Россией и США.

Кремец отмечает, что Gamaredon является характерным примером, демонстрирующим вялотекущую войну в цифровом пространстве. Такую форму противостояния можно вести в те времена, когда физическое столкновение слишком опасно.

Стоит отметить, что об атаках Gameredon впервые стало известно в 2013 году — группировка оказалась хорошо подготовленной и располагающей качественными эксплойтами и кастомными вредоносными программами. Помимо этого, Gameredon быстро освоила социальную инженерию, которая помогла вывести операции группы на новый уровень.

В отчёте SentinelLabs эксперт предупреждает, что у Gameredon появились новые компоненты. По мнению Кремеца, их будут использовать в атаках на военные и государственные цели, преследуемые правительством России.

Сама кампания Gameredon представляет собой письма с вредоносным вложением в виде документов Excel и Word. Эти документы справляются с защитой от выполнения макросов, а также располагают подделанными сертификатами Microsoft — так увеличиваются шансы на успешную атаку.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru