



Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

Кремец из SentinelLabs назвал Украину полигоном для российских кибератак

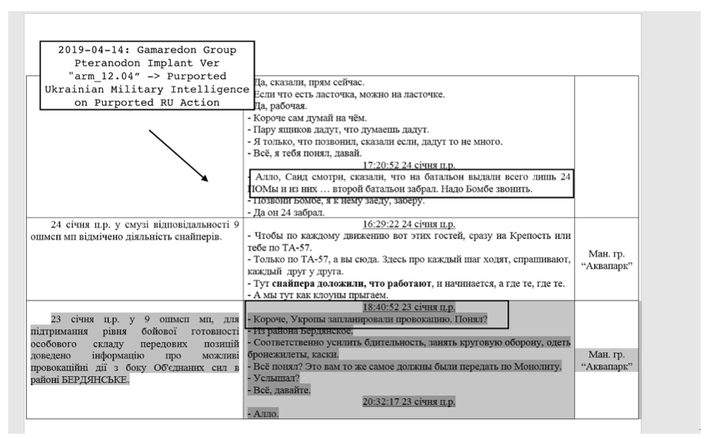
Виталий Кремец из SentinelLabs изучил активность российской киберпреступной группы «Gameredon», якобы атакующей Украину. Помимо этого, Кремец назвал Украину полигоном для российских кибератак.

В своём отчёте Кремец пытается указать на возросшее число атак кибершпионов, интересующихся военными и правительственными объектами Украины.

В ходе этих атак хакеры используют модифицированную вредоносную программу для систем Windows, которая, предположительно, отвечает за подготовительный этап. Этот вредонос разработан с целью сбора и передачи данных, а также выполнения инструкций командного сервера (C&C).

По данным Кремеца, в рамках этой кибероперации злоумышленники успешно атаковали уже пять тысяч организаций на Украине. В этом смысле украинская сторона может выступать звеном более крупного киберконфликта — между Россией и США.

Кремец отмечает, что Gamaredon является характерным примером, демонстрирующим вялотекущую войну в цифровом пространстве. Такую форму противостояния можно вести в те времена, когда физическое столкновение слишком опасно.

Стоит отметить, что об атаках Gameredon впервые стало известно в 2013 году — группировка оказалась хорошо подготовленной и располагающей качественными эксплойтами и кастомными вредоносными программами. Помимо этого, Gameredon быстро освоила социальную инженерию, которая помогла вывести операции группы на новый уровень.

В отчёте SentinelLabs эксперт предупреждает, что у Gameredon появились новые компоненты. По мнению Кремеца, их будут использовать в атаках на военные и государственные цели, преследуемые правительством России.

Сама кампания Gameredon представляет собой письма с вредоносным вложением в виде документов Excel и Word. Эти документы справляются с защитой от выполнения макросов, а также располагают подделанными сертификатами Microsoft — так увеличиваются шансы на успешную атаку.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru