



Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

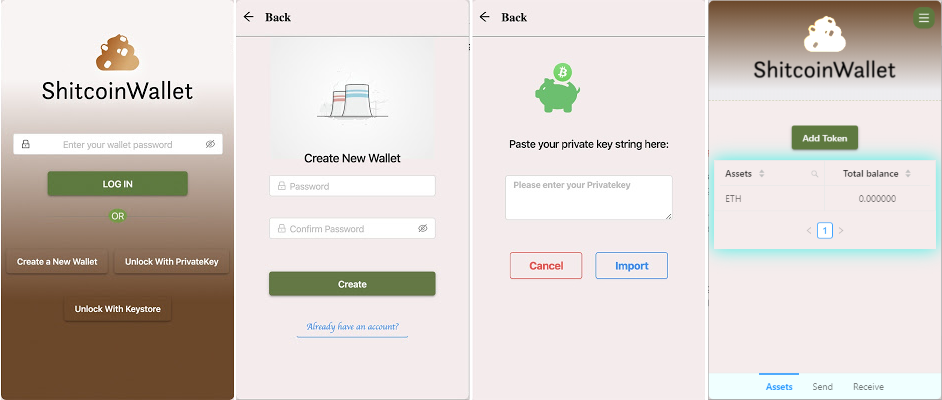
Одно из расширений для Google Chrome внедряет в веб-страницы специальный JavaScript-код, предназначенный для кражи паролей и закрытых ключей от криптовалютных кошельков и сервисов.

Впервые проблемный аддон под именем Shitcoin Wallet появился 9 декабря. Расширение получило идентификатор ckkgmccefffnbbalkmbbgebbojjogffn.

Разработчики Shitcoin Wallet утверждают, что расширение позволяет пользователям управлять цифровой валютой Ether (ETH), а также токенами Ethereum ERC20 прямо из браузера. Есть ещё и аналогичное приложение для Windows, однако злоумышленники делают акцент именно на аддоне.

На деле же оказалось, что Shitcoin Wallet преследует совсем иные цели. По словам Гарри Дэнли, главы безопасности платформы MyCrypto, расширение содержит вредоносный код.

Дэнли подчеркнул, что данный аддон опасен для пользователей браузера Chrome по двум причинам: во-первых, все доверенные расширению средства могут быть легко украдены, во-вторых — в определённые посещаемые веб-страницы внедряется код JavaScript.

Проанализировав работу Shitcoin Wallet, специалист выяснил, что разработка отправляет закрытые ключи всех кошельков на сторонний ресурс, расположенный по адресу erc20wallet[.]tk.

Более того, когда пользователь заходит на сайты известных сервисов для управления криптовалютой, код расширения крадёт учётные данные и закрытые ключи. Вся эта информация также отправляется на erc20wallet[.]tk.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru