



Китайская кибергруппировка APT20 в последних атаках успешно обходит 2FA

Китайская кибергруппировка APT20 в последних атаках успешно обходит 2FA

Китайская кибергруппировка APT20 в последних атаках успешно обходит 2FA

Китайская кибершпионская группа APT20 в ходе последних атак использует технику обхода двухфакторной аутентификации (2FA). Об этом сообщили эксперты компании Fox-IT, проанализировавшие недавние операции преступников.

Основная часть атак направлена на государственные организации и провайдеров управляемых услуг в самых разных сферах: авиация, здравоохранение, а также финансовая, страховая и энергетическая сферы.

Группировка APT20 ведёт свою активность как минимум с 2011 года. Последние кампании китайских киберпреступников получили имя Operation Wocao.

«Мы придумали имя Operation Wocao для обозначения ключевых киберпреступных операций, за которыми стоит данная группа китайских хакеров», — объясняет команда Fox-IT.

«В некоторых случаях злоумышленники проникали в сети жертв благодаря уязвимому серверу (зачастую это были версии JBoss). Как правило, если сервер уязвим, на нем непременно присутствуют веб-шеллы, установленные теми или иными кибергруппировками. APT20 использует эти шеллы для разведки и продвижения по сети».

Получив доступ к скомпрометированной системе, группировка пытается извлечь учётные данные из памяти или добраться до установленных менеджеров паролей.

Как отметили в Fox-IT, группа APT20 смогла получить контроль над VPN-аккаунтами, защищёнными 2FA, — для этого, судя по всему, хакеры использовали специальную технику обхода этой меры защиты.

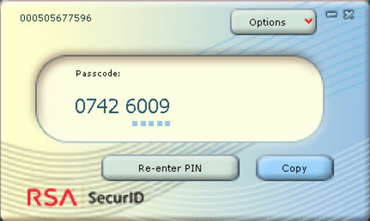
Специалисты полагают, что участники группы похитили токены SecurID RSA, хранившиеся в скомпрометированных системах. После этого злоумышленники использовали эти токены для генерации рабочих одноразовых кодов аутентификации, которые успешно обходили 2FA.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru