



Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

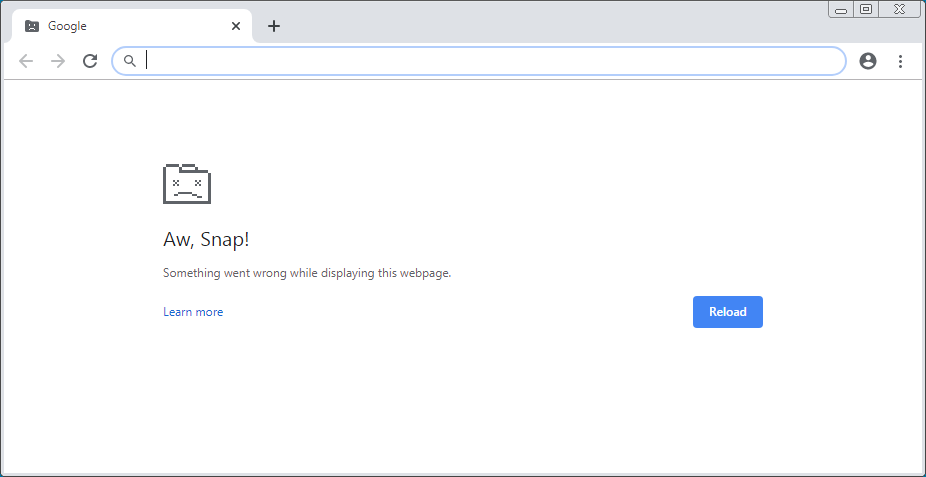
В новой версии Google Chrome, выпущенной позавчера, вернулась проблема «Aw Snap!» — браузер выдаёт ошибку и не может отобразить веб-страницу. Эксперты винят во всём функцию целостности кода (Code Integrity).

Как выяснили пользователи, проблема возникает из-за несовместимости программного обеспечения, установленного на компьютере.

Изначально на ошибку «Aw Snap!» жаловались люди, у которых была установлена устаревшая версия Symantec Endpoint Protection (SEP), однако позже стало ясно, что проблема возникает и с другим софтом.

Сам Google добавил в список несовместимых программ: PC Matic, защитные продукты Palo Alto Networks Traps и Print Audit Infinite. Позже ещё сообщили о несовместности с CylancePROTECT. Столкнувшиеся с багом пользователи видят приблизительно следующее:

Ранее Google принял решение временно отключить целостность кода, чтобы избавить людей от ошибки. Стоит отметить, что эта функция запрещает Chrome загружать бинарники, на которых нет подписи Microsoft.

Однако в выпущенной позавчера версии Chrome 79 Code Integrity снова включили. И опять это привело к появлению вышеописанного бага.

Если вы столкнулись с этой проблемой, можно попробовать запустить Google Chrome с отключённой функцией целостности кода. Для этого потребуется добавить следующий аргумент:

—disable-features=RendererCodeIntegrity

Напомним, что новая версия браузера также подарила пользователям и полезные функции. Например, теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. А также предупредит о фишинговых схемах в реальном времени.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru