



Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

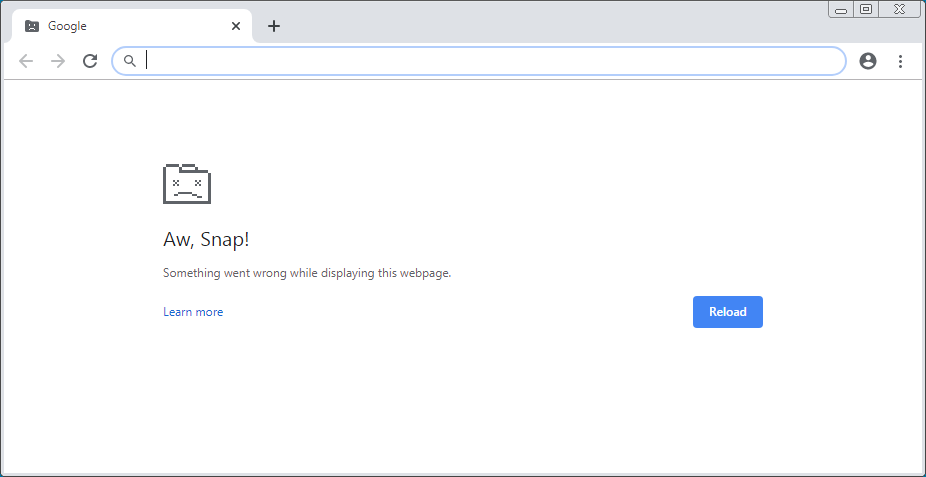
В новой версии Google Chrome, выпущенной позавчера, вернулась проблема «Aw Snap!» — браузер выдаёт ошибку и не может отобразить веб-страницу. Эксперты винят во всём функцию целостности кода (Code Integrity).

Как выяснили пользователи, проблема возникает из-за несовместимости программного обеспечения, установленного на компьютере.

Изначально на ошибку «Aw Snap!» жаловались люди, у которых была установлена устаревшая версия Symantec Endpoint Protection (SEP), однако позже стало ясно, что проблема возникает и с другим софтом.

Сам Google добавил в список несовместимых программ: PC Matic, защитные продукты Palo Alto Networks Traps и Print Audit Infinite. Позже ещё сообщили о несовместности с CylancePROTECT. Столкнувшиеся с багом пользователи видят приблизительно следующее:

Ранее Google принял решение временно отключить целостность кода, чтобы избавить людей от ошибки. Стоит отметить, что эта функция запрещает Chrome загружать бинарники, на которых нет подписи Microsoft.

Однако в выпущенной позавчера версии Chrome 79 Code Integrity снова включили. И опять это привело к появлению вышеописанного бага.

Если вы столкнулись с этой проблемой, можно попробовать запустить Google Chrome с отключённой функцией целостности кода. Для этого потребуется добавить следующий аргумент:

—disable-features=RendererCodeIntegrity

Напомним, что новая версия браузера также подарила пользователям и полезные функции. Например, теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. А также предупредит о фишинговых схемах в реальном времени.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru