



Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Вышедшая вчера версия Google Chrome 79 содержит полезное нововведение — теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. Соответствующее предупреждение будет выводиться каждый раз, когда пользователь будет вводить скомпрометированные учётные данные в поле аутентификации.

Как объясняют сотрудники Google, функция будет доступна всем, кто вошёл в свой аккаунт в браузере. Проверка учётных данных является частью «безопасного просмотра страниц» (Safe Browsing).

Работа над проверкой имён пользователей и паролей началась с расширения Password Checkup. На тот момент разработчики утверждали, что функция находится в стадии эксперимента.

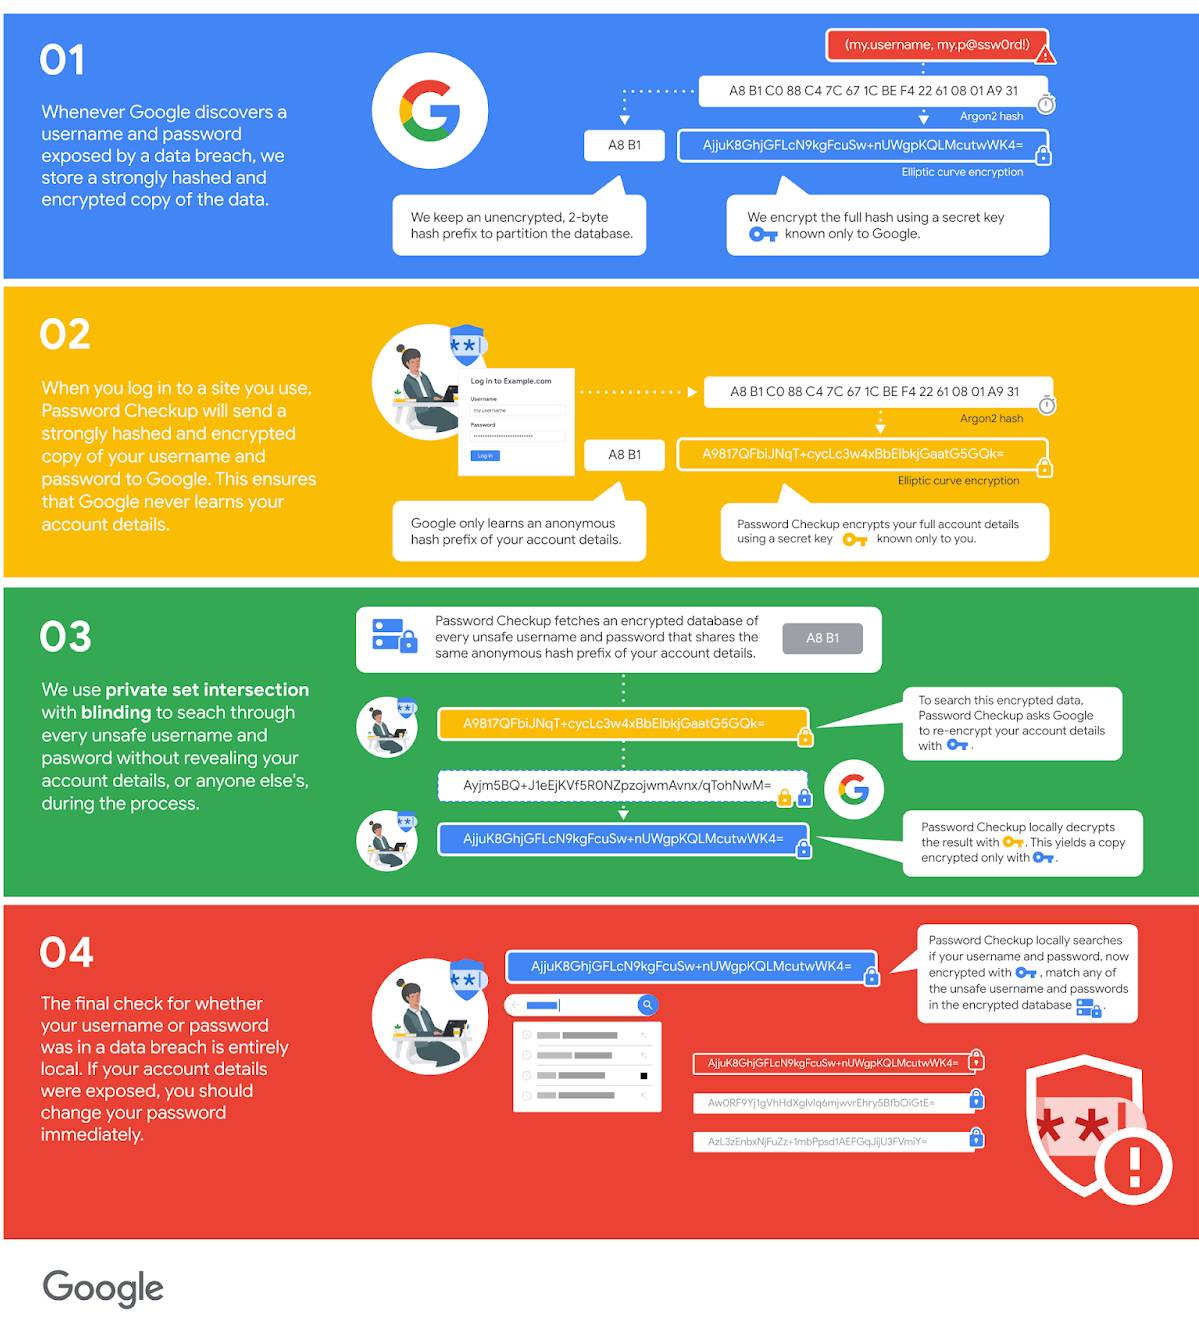
Как же работает проверка? Google поддерживает в актуальном состоянии базу скомпрометированных имён пользователей и паролей. При этом у интернет-гиганта хранятся не сами учётные данные в открытом виде, а лишь зашифрованный хеш.

Если пользователь начинает вводить свой логин и пароль на каком-либо сайте, браузер отправляет зашифрованную копию учётных данных в Google.

Происходит поиск по базе утечек, в ходе которого система сверяет хеши и ищет совпадения в БД. Далее Chrome получает результаты проверки.

Заключительная стадия — локальная. Браузер расшифровывает учётные данные, используя закрытый ключ. Если в базе утечек находится совпадение, пользователю выводится уведомление, предупреждающее о рисках.

Google подчёркивает, что весь обмен информацией происходит таким образом, что корпорация не может прочитать ваши учётные данные.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru