



Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Вышедшая вчера версия Google Chrome 79 содержит полезное нововведение — теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. Соответствующее предупреждение будет выводиться каждый раз, когда пользователь будет вводить скомпрометированные учётные данные в поле аутентификации.

Как объясняют сотрудники Google, функция будет доступна всем, кто вошёл в свой аккаунт в браузере. Проверка учётных данных является частью «безопасного просмотра страниц» (Safe Browsing).

Работа над проверкой имён пользователей и паролей началась с расширения Password Checkup. На тот момент разработчики утверждали, что функция находится в стадии эксперимента.

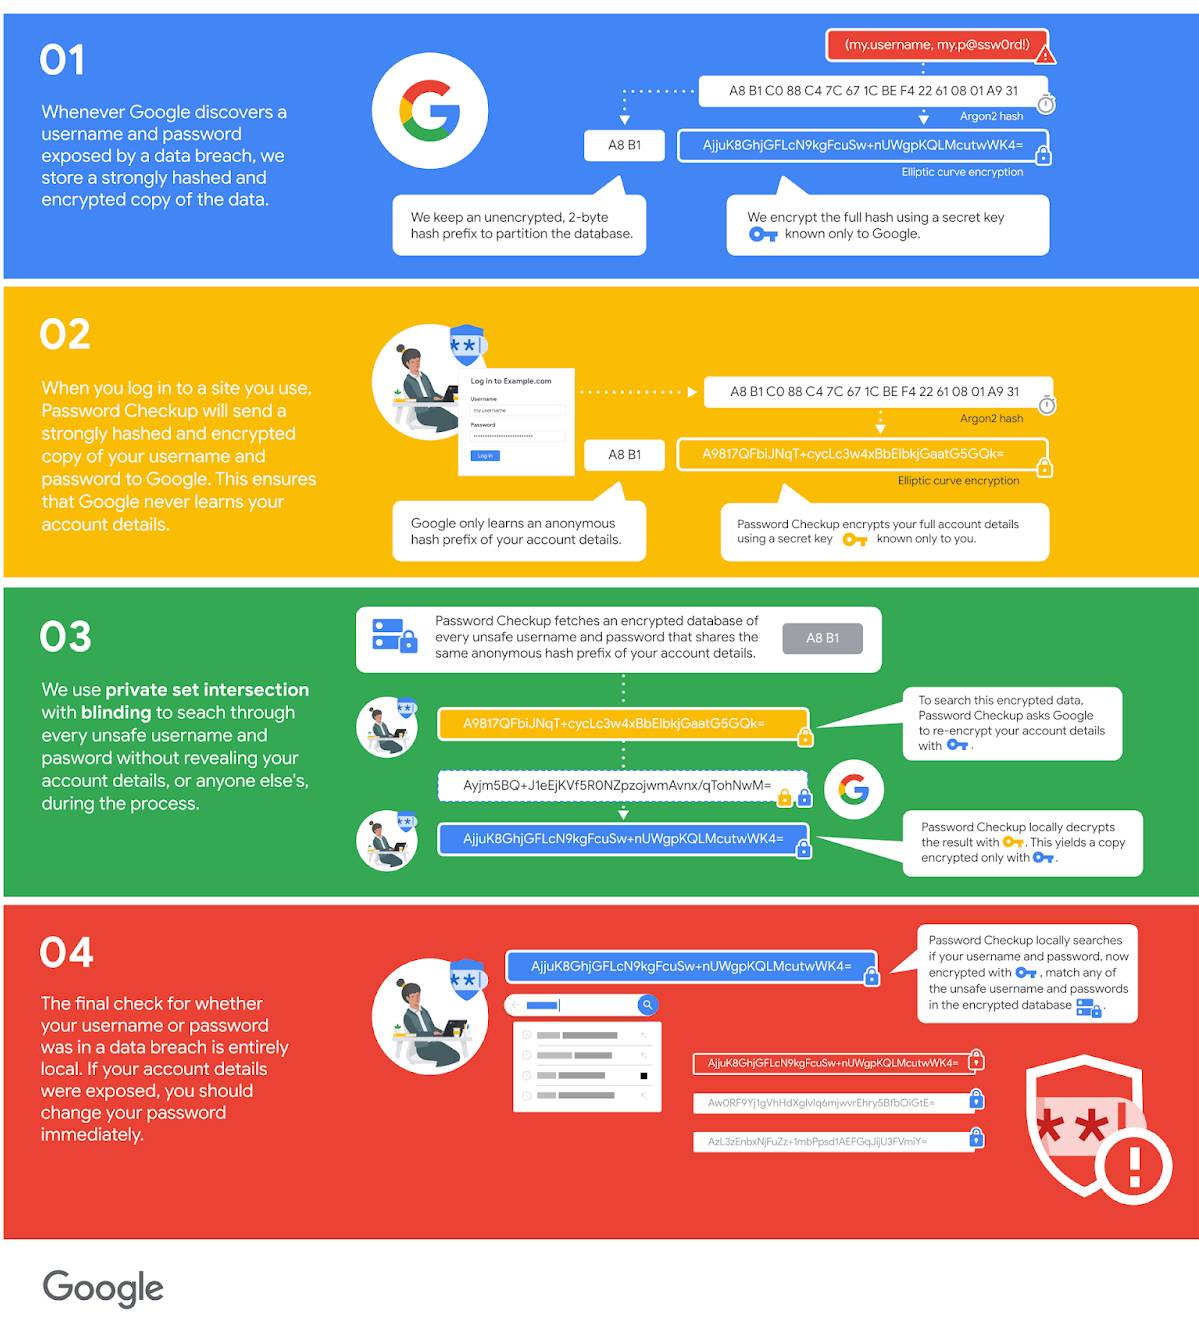
Как же работает проверка? Google поддерживает в актуальном состоянии базу скомпрометированных имён пользователей и паролей. При этом у интернет-гиганта хранятся не сами учётные данные в открытом виде, а лишь зашифрованный хеш.

Если пользователь начинает вводить свой логин и пароль на каком-либо сайте, браузер отправляет зашифрованную копию учётных данных в Google.

Происходит поиск по базе утечек, в ходе которого система сверяет хеши и ищет совпадения в БД. Далее Chrome получает результаты проверки.

Заключительная стадия — локальная. Браузер расшифровывает учётные данные, используя закрытый ключ. Если в базе утечек находится совпадение, пользователю выводится уведомление, предупреждающее о рисках.

Google подчёркивает, что весь обмен информацией происходит таким образом, что корпорация не может прочитать ваши учётные данные.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru