



Новое расширение для Google Chrome уведомит об утекших учетных данных

Новое расширение для Google Chrome уведомит об утекших учетных данных

Новое расширение для Google Chrome уведомит об утекших учетных данных

В последнее время мы все чаще слышим об эпизодах компрометации учетных данных, в Сети с завидной регулярностью появляются все новые базы данных утечек. Именно поэтому интернет-гигант Google решил прийти на помощь пользователям, предоставив им специальное расширение для браузера Chrome, которое поможет обнаружить скомпрометированные пароли и имена пользователей.

Американская корпорация выпустила расширение Password Checkup. Принцип его работы заключается в следующем — как только Password Checkup обнаружит, что пользователь использует скомпрометированные учетные данные, будет выведено специальное предупреждение.

Между тем этому расширению известно более 4 миллионов утекших комбинаций имя-пароль, которые небезопасно использовать.

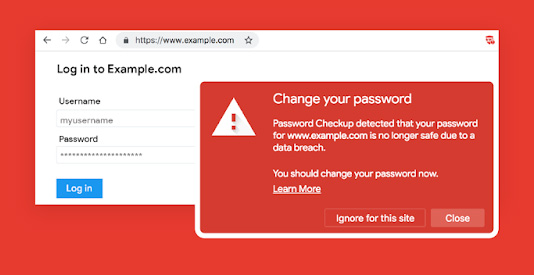
Предупреждение об использовании утекших имен пользователей и паролей выглядит так:

У юзеров будет возможность проигнорировать это предупреждение, либо изменить пароль, как советует Password Checkup.

«Мы разработали Password Checkup для оповещений юзеров об использовании учетных данных, которые попали в руки злоумышленников. При этом стоит отметить, что расширение не будет предупреждать вас об устаревших паролях или о слабых вроде “123456“», — объясняют в Google.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru