



В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

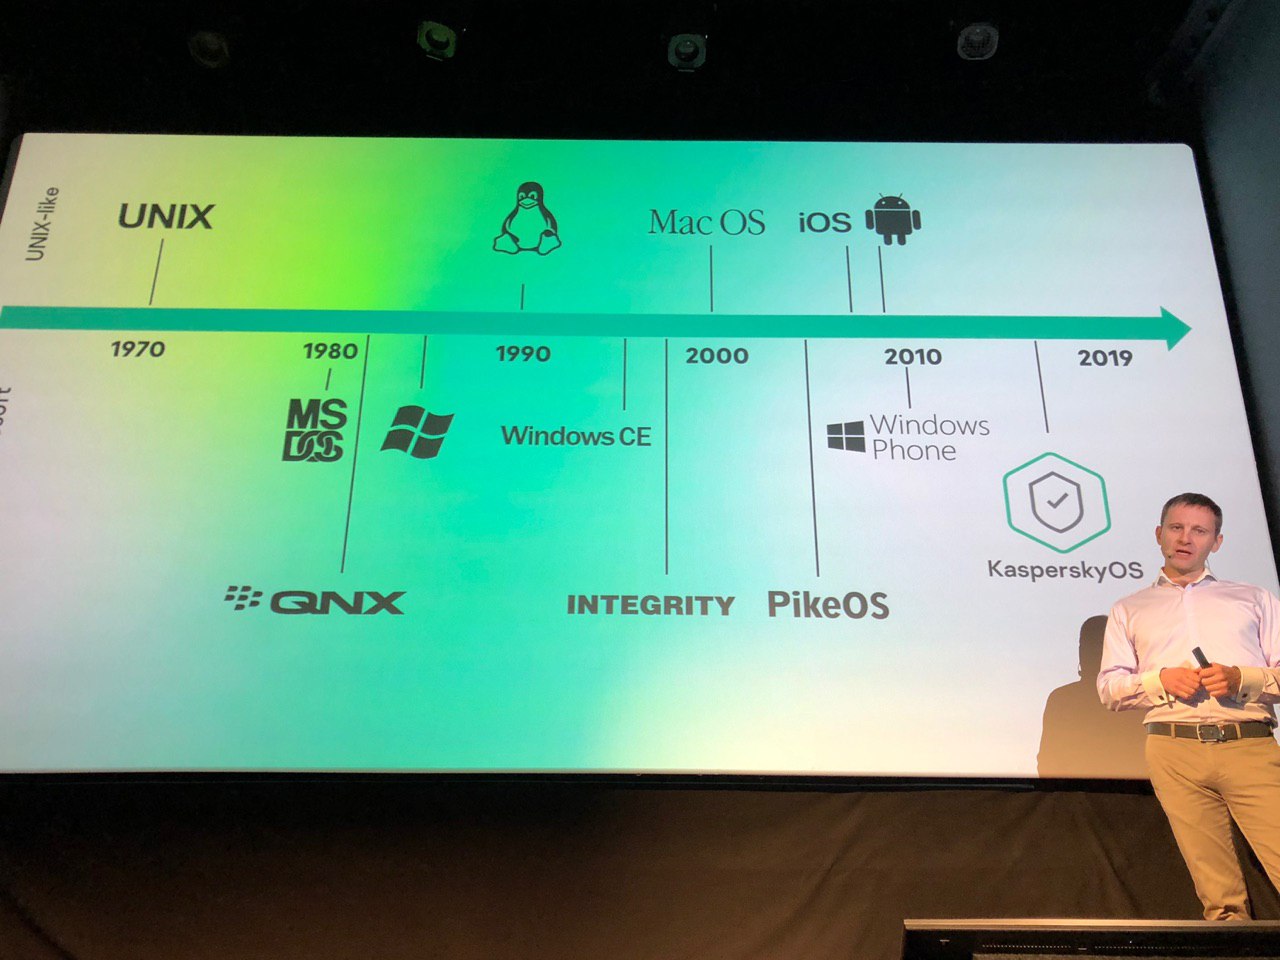
В первой половине 2020 года «Лаборатория Касперского» обещает выпустить на рынок два новых продукта, разработанных на базе операционной системы KasperskyOS. Один из продуктов, получивший имя Kaspersky IoT Secure Gateway, предназначен для защиты IoT-инфраструктуры и безопасного подключения «умных» вещей к облаку. Второй — KasperskyOS for Thin Client — создаст основу для доверенной и управляемой инфраструктуры тонких клиентов.

По словам представителей «Лаборатории Касперского», Kaspersky IoT Secure Gateway представляет собой комплексную программно-аппаратную платформу для защиты инфраструктуры IoT. К этой платформе можно подключить самые разные устройства.

Разработчики предусмотрели реализацию, при которой все модули и технологии безопасности встраивались непосредственно в прошивку шлюза. Благодаря этому удастся защитить как сам шлюз, так и устройства под ним.

Режим безопасной загрузки в Kaspersky IoT Secure Gateway способен запуститься ещё до загрузки самой операционной системы. Это позволяет проверить цифровую подпись образа прошивки: решение сверяет подлинность подписи и ключей шифрования.

Если в ходе этой проверки Kaspersky IoT Secure Gateway обнаружит какое-либо несоответствие, загрузится предыдущий образ прошивки (может ещё запуститься режим обслуживания). Именно такая реализация помогает детектировать один из самых сложных методов компрометации устройства — встраивание вредоносного кода в первый загрузочный сектор прошивки.

Помимо этого, Kaspersky IoT Secure Gateway способен анализировать сетевые протоколы, таким образом обнаруживая и идентифицируя все IoT-устройства.

Что касается KasperskyOS for Thin Client, операционной системы с прикладным программным обеспечением для тонких клиентов, — решение не позволит злоумышленникам скомпрометировать устройство, которое служит мостом между пользователем и его виртуальным рабочим столом.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru