



Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Поддельный веб-сайт, предлагающий бесплатные темы оформления для Steam, на деле пытается похитить учётные данные пользователей. На фишинговый ресурс первым наткнулся исследователь под псевдонимом «nullcookies», который сразу же предупредил об опасности на площадке Twitter.

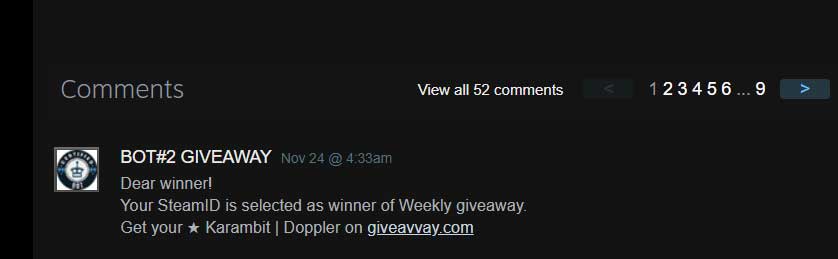
Специалист подчеркнул, что данный вредоносный сайт рекламируется в самом Steam — с помощью комментариев к профилям пользователей.

«Дорогой пользователь! Ваш SteamID был выбран в качестве победителя еженедельной бесплатной раздачи. Вы можете забрать свой приз на giveavvay[.]com», — гласят такие комментарии.

Если пользователь посещает этот ресурс, ему предлагают бесплатных 26 дней раздачи скинов для Counter-Strike: Global Offensive (CSGO). Чтобы получить такую тему оформления, сайт предлагает пройти процесс аутентификации, введя учётные данные от аккаунта Steam.

Интересно, что к фишинговому ресурсу прикрутили чат, который на самом деле является подделкой. Сообщения оставляют не живые пользователи, а специальный код JavaScript, случайно выбирающий фразы из запрограммированного набора.

Если жертва согласится аутентифицироваться, сайт выведет фейковую станицу, имитирующую реальную форму для входа в Steam-аккаунт. Все введённые туда учётные данные попадут в руки злоумышленников.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru