



Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

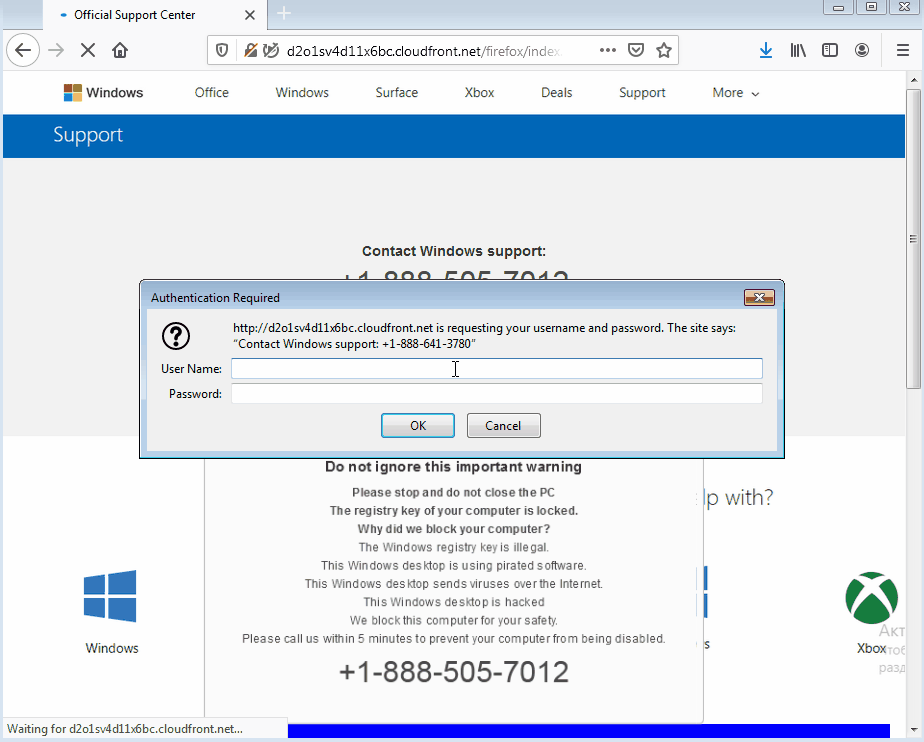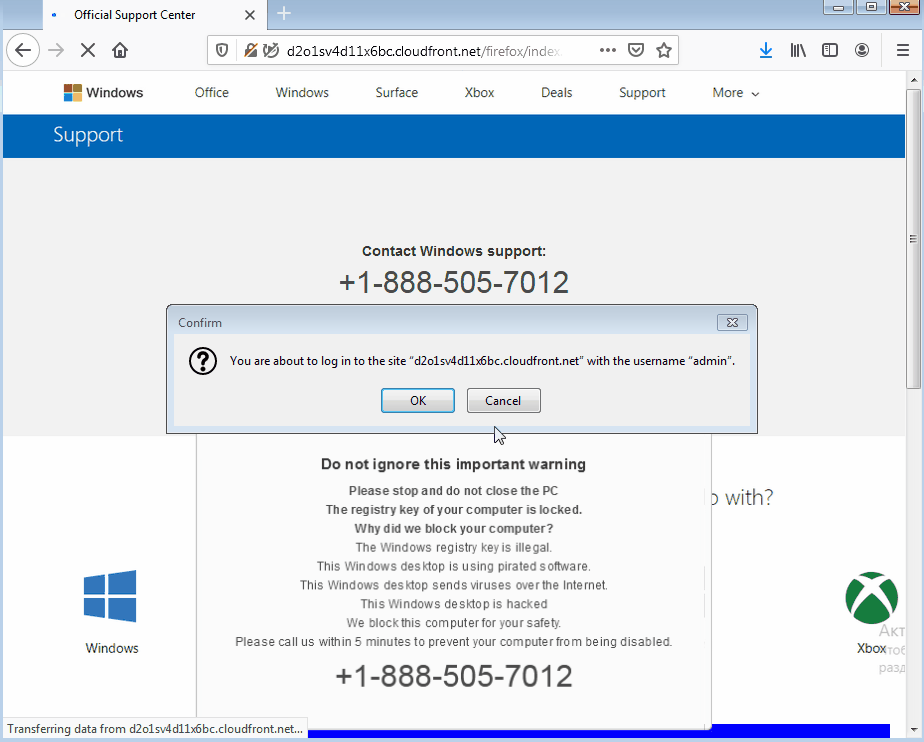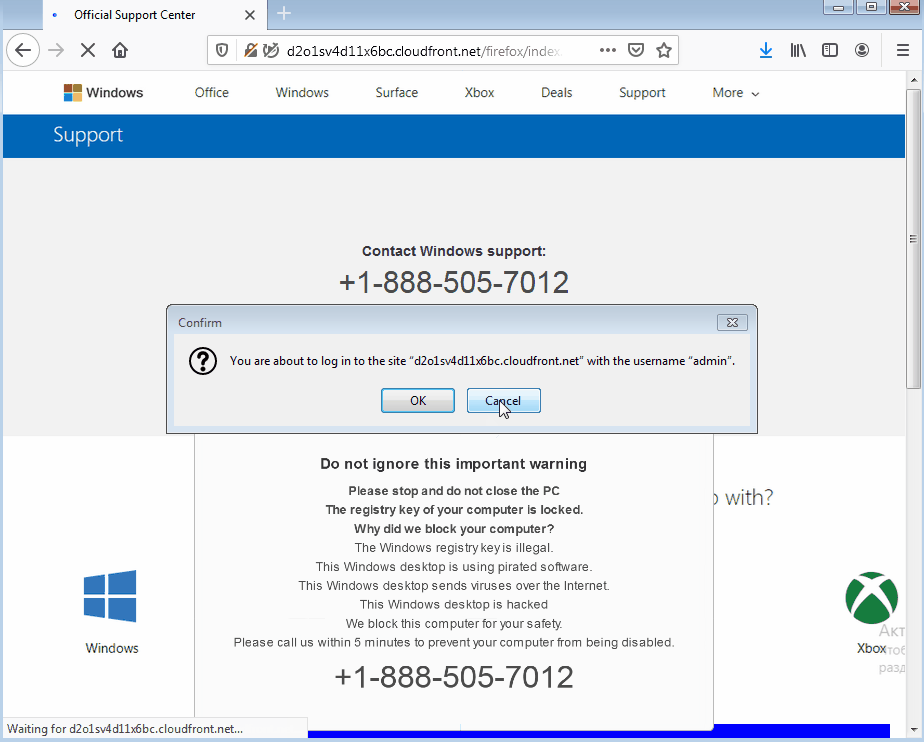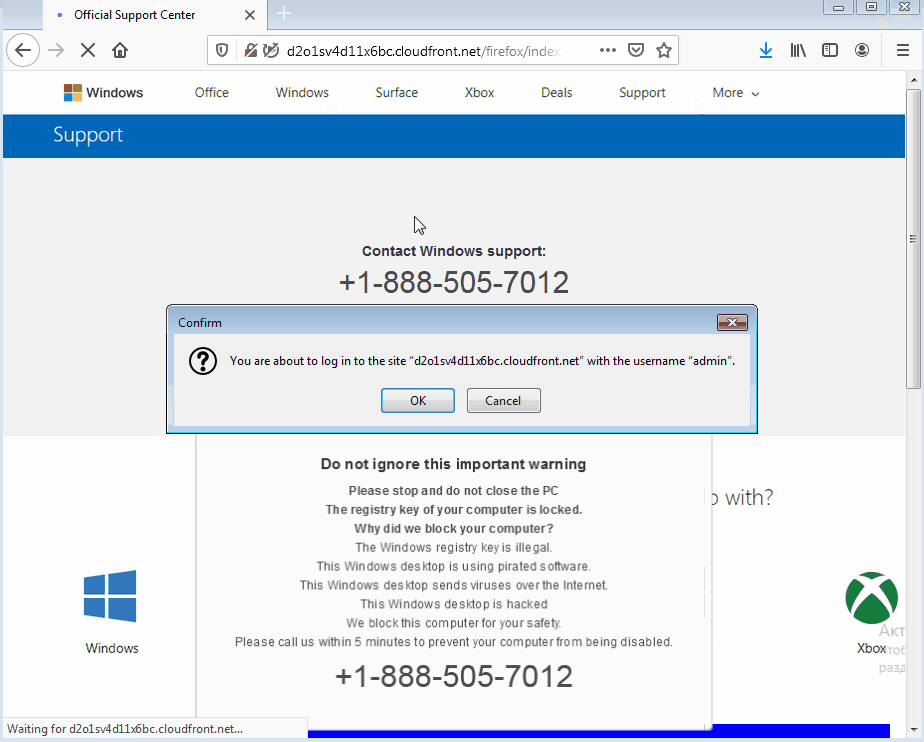
Злоумышленники активно эксплуатируют баг в актуальной версии Firefox. Ошибка позволяет заблокировать работу браузера с помощью вывода мошеннических уведомлений.

Внезапно возникающие окна сообщают пользователю, что на его компьютере установлена пиратская версия Windows.

Жертве достаточно просто посетить злонамеренный сайт, уведомления будут появляться безо всякого взаимодействия с пользователем.

«Пожалуйста, остановитесь и не выключайте компьютер... Ключ реестра вашего компьютера заблокирован. Почему мы заблокировали вашу систему? Потому что используется нелегальный ключ реестра Windows. Вы работаете на пиратской системе, которая оправляет вирусы в интернет. Ваша система взломана. Мы блокируем компьютер ради вашей безопасности», — гласит сообщение мошенников.

Далее в сообщении пользователю предлагают позвонить по бесплатному номеру в течение пяти минут. В противном случае мошенники грозят отключить компьютер.

Примечательно, что эта атака сработает как в Windows, так и в macOS. Единственный способ закрыть всплывающие окна — принудительно завершить работу браузера Firefox. Однако и здесь есть опасность, что интернет-обозреватель откроет те же вкладки, что приведёт к бесконечному циклу вывода мошеннических уведомлений.

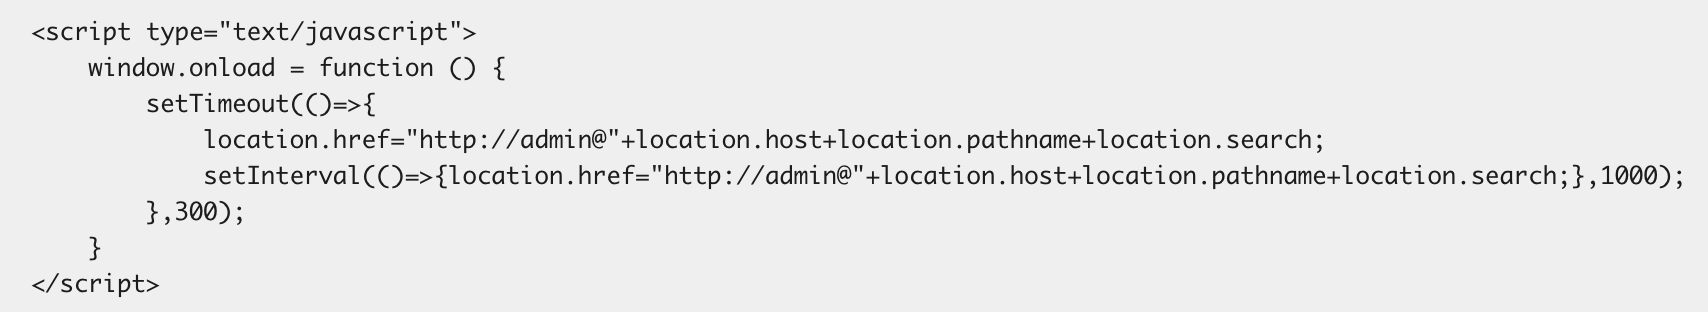
Исследователи предупреждают, что данный баг используется на нескольких сайтах, одним из которых является d2o1sv4d11x6bc[.]cloudfront[.]net/firefox/index.html. Джером Сегура из Malwarebytes предоставил код, который задействуется на злонамеренных ресурсах для атак на пользователей Firefox:

Также Сегура сообщил компании о проблеме через баг-трекер. Специалисты Mozilla работают над патчем для этого бага.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru