



Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

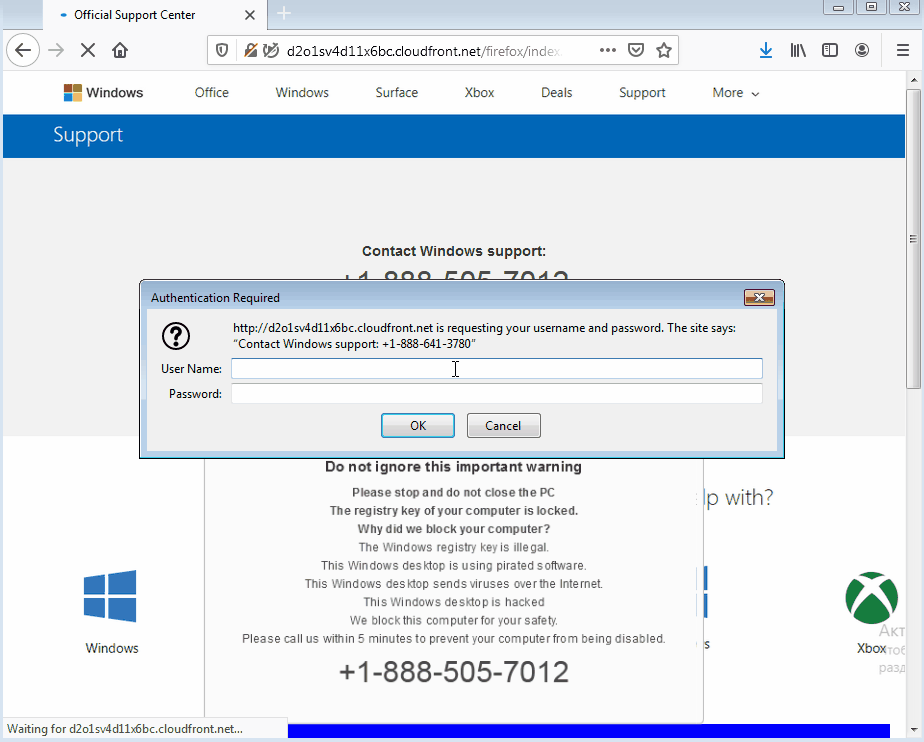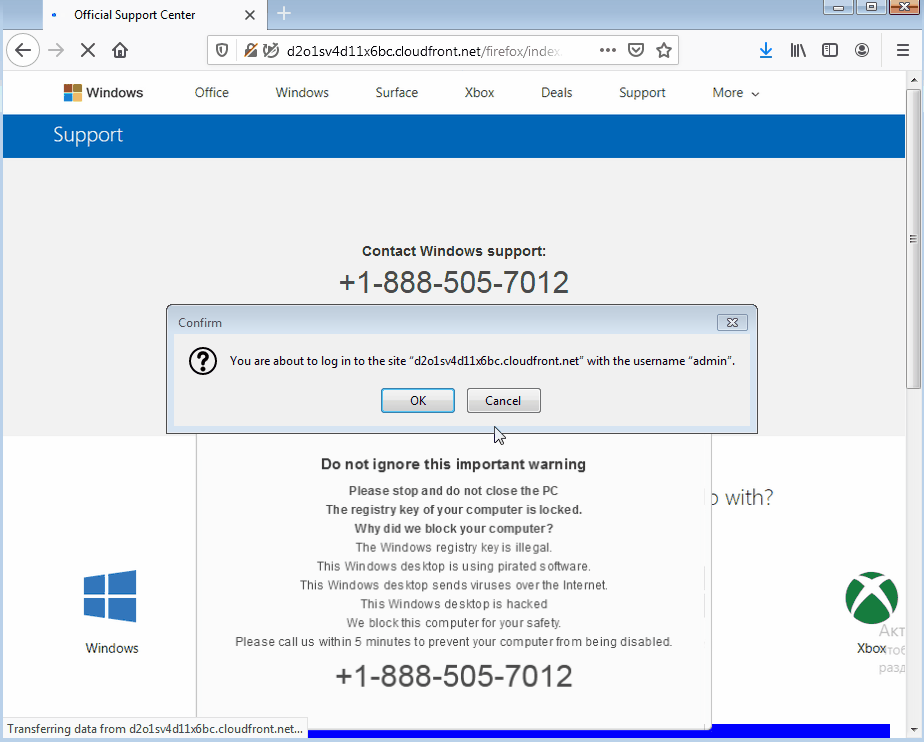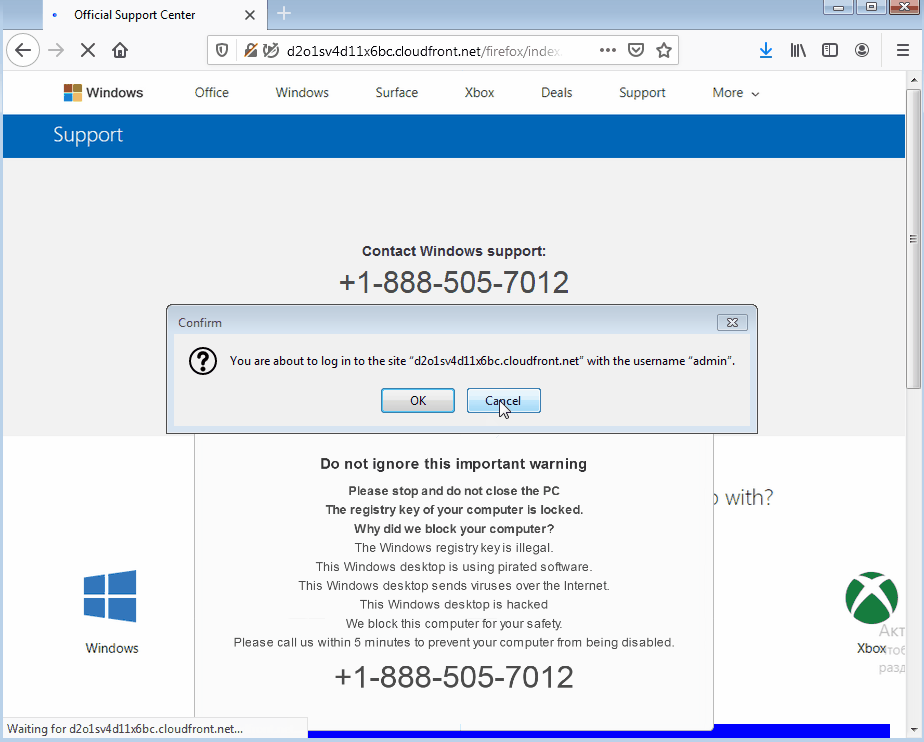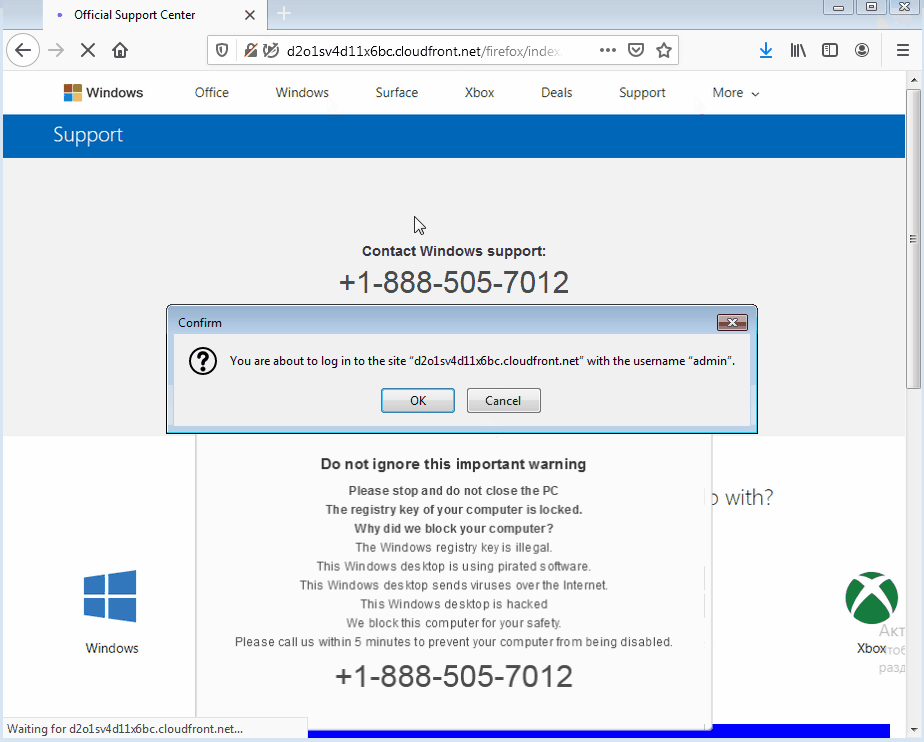
Злоумышленники активно эксплуатируют баг в актуальной версии Firefox. Ошибка позволяет заблокировать работу браузера с помощью вывода мошеннических уведомлений.

Внезапно возникающие окна сообщают пользователю, что на его компьютере установлена пиратская версия Windows.

Жертве достаточно просто посетить злонамеренный сайт, уведомления будут появляться безо всякого взаимодействия с пользователем.

«Пожалуйста, остановитесь и не выключайте компьютер... Ключ реестра вашего компьютера заблокирован. Почему мы заблокировали вашу систему? Потому что используется нелегальный ключ реестра Windows. Вы работаете на пиратской системе, которая оправляет вирусы в интернет. Ваша система взломана. Мы блокируем компьютер ради вашей безопасности», — гласит сообщение мошенников.

Далее в сообщении пользователю предлагают позвонить по бесплатному номеру в течение пяти минут. В противном случае мошенники грозят отключить компьютер.

Примечательно, что эта атака сработает как в Windows, так и в macOS. Единственный способ закрыть всплывающие окна — принудительно завершить работу браузера Firefox. Однако и здесь есть опасность, что интернет-обозреватель откроет те же вкладки, что приведёт к бесконечному циклу вывода мошеннических уведомлений.

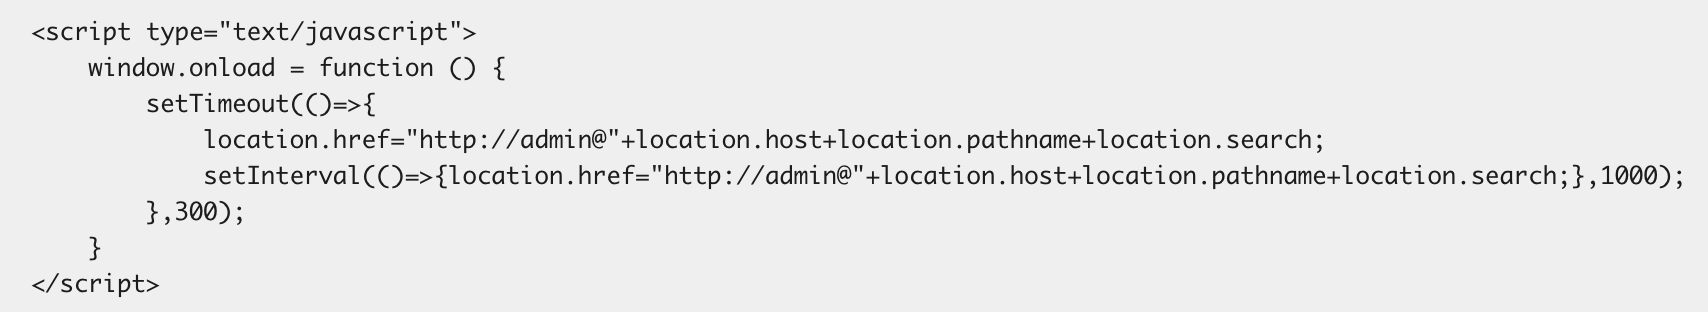
Исследователи предупреждают, что данный баг используется на нескольких сайтах, одним из которых является d2o1sv4d11x6bc[.]cloudfront[.]net/firefox/index.html. Джером Сегура из Malwarebytes предоставил код, который задействуется на злонамеренных ресурсах для атак на пользователей Firefox:

Также Сегура сообщил компании о проблеме через баг-трекер. Специалисты Mozilla работают над патчем для этого бага.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru