



Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Многие пользователи возмутились, когда узнали, что Google планирует ограничить возможности блокировщиков рекламы в браузере Chrome. Однако мало кто заметил, что схожие меры уже ввели в Safari, при этом Apple даже не подверглась критике.

На протяжении последних полутора лет Apple постепенно нивелировала работу блокировщиков рекламы в браузере Safari. Именно к такому подходу многие пользователи выразили резко негативное отношение в случае с Google.

Судя по всему, Apple оказалась чуть более прозорлива, чем американский поисковой гигант, поскольку купертиновцы не стали предавать свои планы огласке.

Вместо этого руководство Apple долго кормило нас разговорами о защите конфиденциальности пользователей. Если бы корпорация упомянула, что эффективность блокировщиков рекламы пострадает, реакция людей была бы совсем иной.

Все началось с того, что Apple несколько лет назад представила App Extensions — механизм, с помощью которого приложения могут внедрить свои возможности в другие программы.

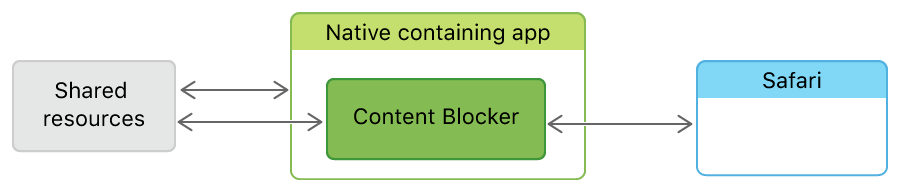
По словам компании из Купертино, App Extensions должен работать в тандеме с технологией Content Blocker, которая была представлена в iOS 9 в 2013 году. 

На деле это значит, что приложения и расширения могут использовать API Content Blocker, который будет диктовать Safari, какой контент блокировать перед отображением веб-страницы. Блокировка будет осуществляться на основании набора правил.

После того как Apple на протяжении нескольких лет опробовала эти две функции, в компании поняли: разработчики, создающие расширения для Safari, больше не нужны. Вместо этого они могут просто задействовать приложения в App Store, чтобы обеспечить пользователей Safari дополнительными функциями.

Таким образом, предыдущая экосистема расширений оказалась устаревшей. В результате в середине 2018 Apple объявила окончание поддержки «устаревших» расширений.

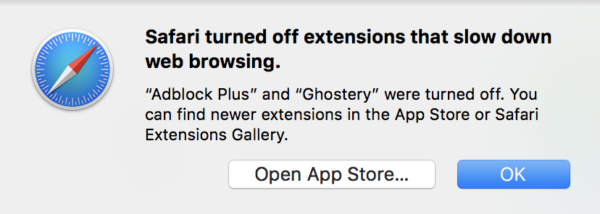
К концу 2018 года Safari начал выводить следующее предупреждение: «Safari отключил расширения, которые могут замедлить работу вашего браузера».

Естественно, одними из таких «устаревших» расширений оказались и блокировщики рекламы. При этом большинство пользователей даже не обратили на это внимание, так как им рассказывали только о преимуществах нововведений.

В начале месяца стало известно, что Mozilla решила не следовать примеру Google в отношении новой политики блокировки рекламы. Компания-разработчик браузера Firefox продолжит поддерживать расширения для блокировки рекламного контента.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru