



Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

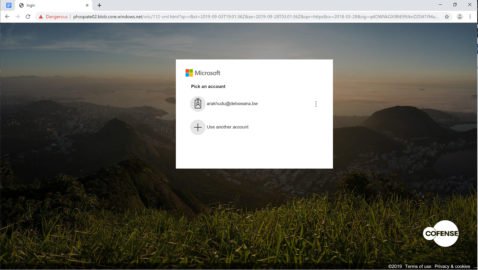
Новая фишинговая кампания использует капчу для защиты фейковой веб-страницы от решений Secure Email Gateway (SEG). Злоумышленники стараются замаскировать страницу под форму для входа в аккаунт Microsoft.

Как правило, бизнес использует SEG для защиты от атак, осуществляемых по электронной почте. Такие решения сканируют письма (как входящие, так и исходящие) на наличие вредоносного содержимого.

Почему фишеры выбрали в этот раз капчу? Дело в том, что капча позволяет заблокировать автоматический анализ URL, пресекая обработку вредоносной веб-страницы.

«Решения SEG не могут попасть на вредоносную страницу и, соответственно, проанализировать ее — они "видят" лишь код капчи. Таким образом, SEG не находит ничего опасного на фишинговой странице и пропускает туда пользователя», — пишут эксперты компании Cofense, первыми обнаружившие злонамеренную кампанию.

Атакующих интересуют учетные данные от аккаунтов Microsoft. Для этого они постарались максимально замаскировать свой сайт под официальный ресурс техногиганта.

Чтобы ввести имя пользователя и пароль, пользователь сначала должен правильно решить задание капчи. Естественно, вся введённая информация отправится мошенникам.

По словам исследователей, фишинговые страницы злоумышленников располагаются в инфраструктуре Microsoft. Это позволяет использовать преимущества легитимного домена верхнего уровня.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru