


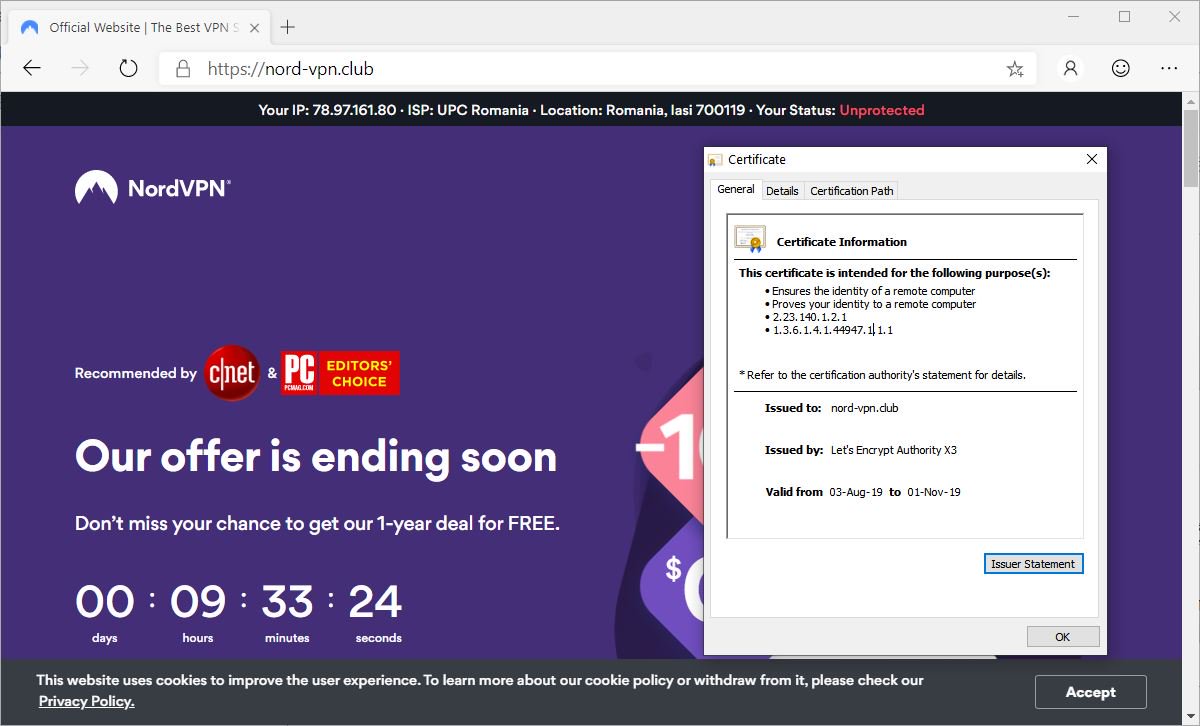

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Злоумышленники, стоящие за банковским трояном Win32.Bolik.2, придумали новую схему его распространения. Теперь киберпреступники создают клоны легитимных сайтов, заражающих посетителей этой вредоносной программой.

Ранее преступники взламывали официальные сайты разработчиков известных программ и подменяли безопасные ссылки, по которым пользователи скачивали приложения, на вредоносные, загружающие в систему троян.

Смена тактики — создание вредоносных клонов — помогла злоумышленникам сосредоточиться на совершенствовании своей программы.

В последних кампаниях киберпреступники маскировали свой ресурс под официальный сайт популярного VPN-сервиса NordVPN. В результате вредоносный сайт, располагающийся по адресу nord-vpn[.]club, стал почти идеальной копией официального ресурса, настоящий адрес которого — nordvpn.com.

При этом принадлежащий злоумышленникам веб-сайт имел действительный SSL-сертификат, выданный центром сертификации Let’s Encrypt 3 августа. Срок жизни этого сертификата подойдёт к концу 1 ноября.

«Троян Win32.Bolik.2 представляет собой усовершенствованную версию Win32.Bolik.1. В новом образце были замечены полиморфные способности», — рассказали эксперты антивирусной компании «Доктор Веб», которые первыми обнаружили кампанию злоумышленников.

«Используя этот вредонос, атакующие могут осуществлять веб-инъекции, перехватывать трафик, выполнять функции кейлоггера и красть информацию из разных банковских клиентов».

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru