



Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Злоумышленники, стоящие за банковским трояном Win32.Bolik.2, придумали новую схему его распространения. Теперь киберпреступники создают клоны легитимных сайтов, заражающих посетителей этой вредоносной программой.

Ранее преступники взламывали официальные сайты разработчиков известных программ и подменяли безопасные ссылки, по которым пользователи скачивали приложения, на вредоносные, загружающие в систему троян.

Смена тактики — создание вредоносных клонов — помогла злоумышленникам сосредоточиться на совершенствовании своей программы.

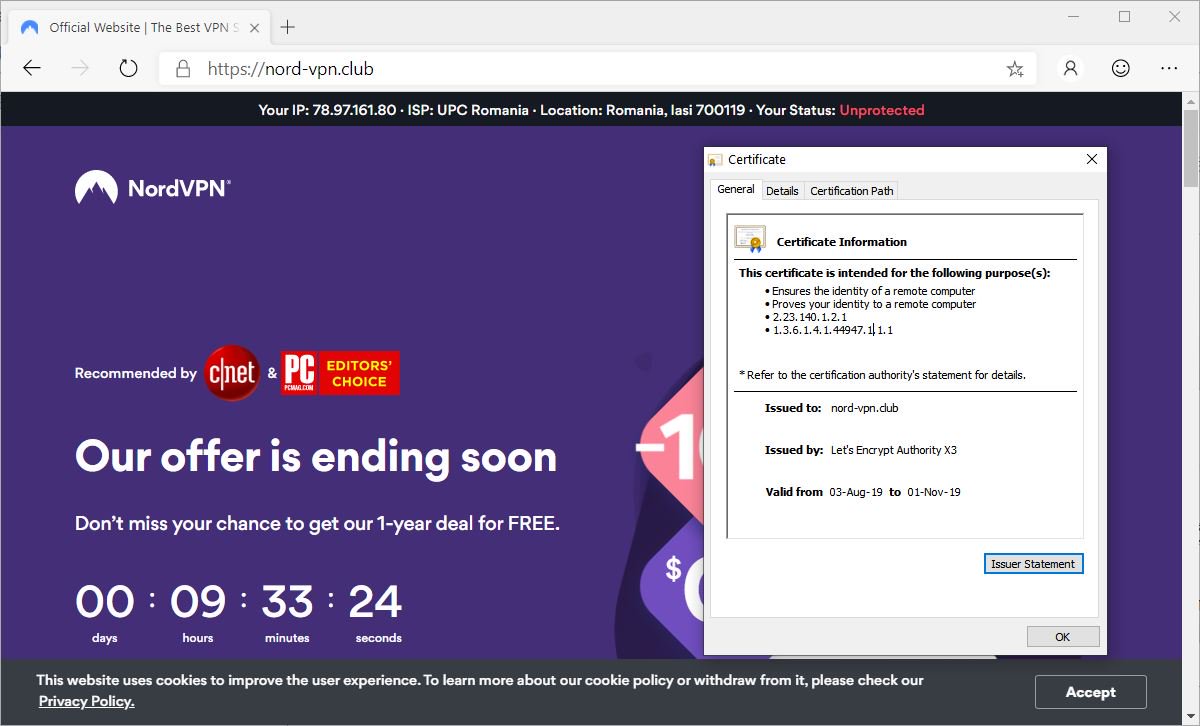
В последних кампаниях киберпреступники маскировали свой ресурс под официальный сайт популярного VPN-сервиса NordVPN. В результате вредоносный сайт, располагающийся по адресу nord-vpn[.]club, стал почти идеальной копией официального ресурса, настоящий адрес которого — nordvpn.com.

При этом принадлежащий злоумышленникам веб-сайт имел действительный SSL-сертификат, выданный центром сертификации Let’s Encrypt 3 августа. Срок жизни этого сертификата подойдёт к концу 1 ноября.

«Троян Win32.Bolik.2 представляет собой усовершенствованную версию Win32.Bolik.1. В новом образце были замечены полиморфные способности», — рассказали эксперты антивирусной компании «Доктор Веб», которые первыми обнаружили кампанию злоумышленников.

«Используя этот вредонос, атакующие могут осуществлять веб-инъекции, перехватывать трафик, выполнять функции кейлоггера и красть информацию из разных банковских клиентов».

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru