



В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

Официальный магазин приложений для Android Google Play в последнее время часто подвергается критике за большое количество вредоносных программ, размещённых на его площадке. Несмотря на жёсткие меры, злоумышленники находят способ загрузить свои приложения в магазин. Специалист компании ESET Лукас Стефанко поделился собранной за июль статистикой скачиваний опасных программ из Google Play.

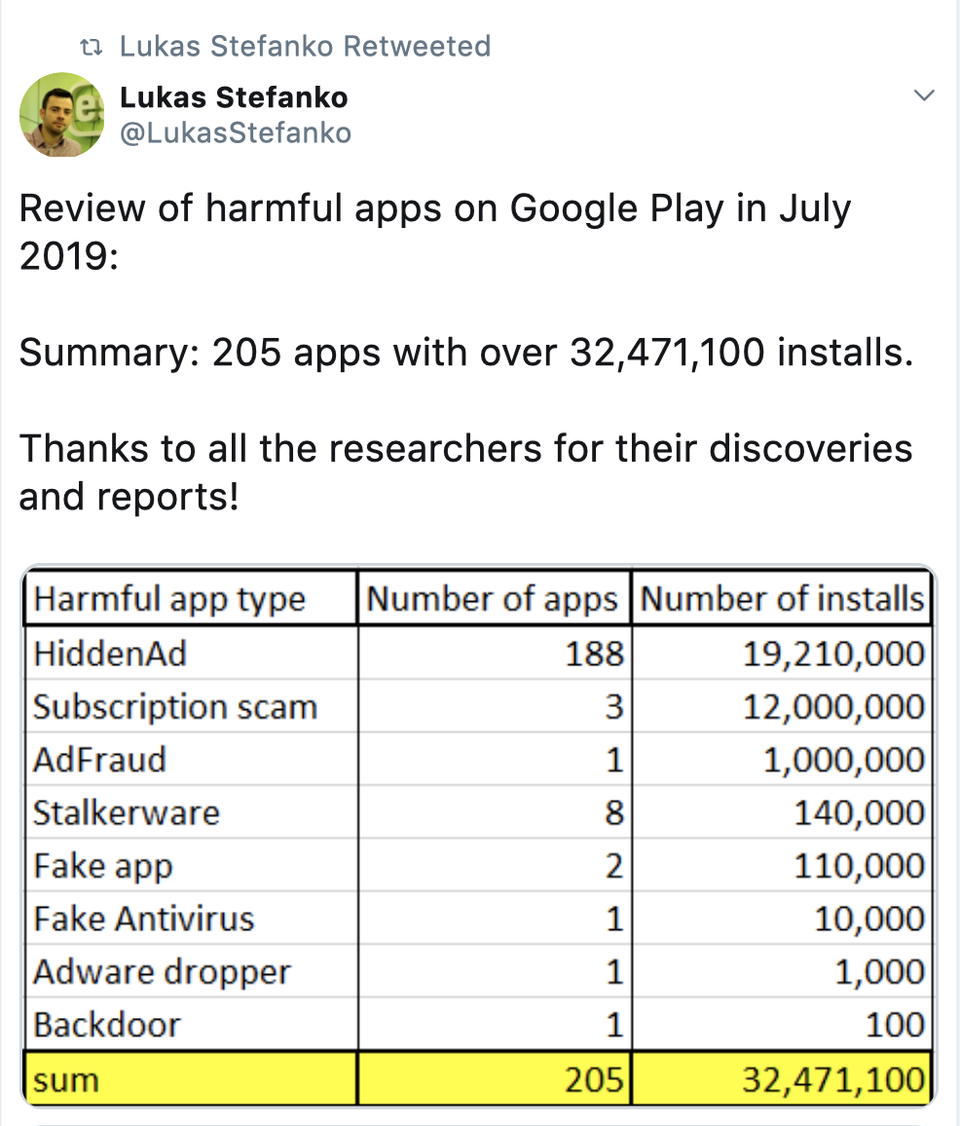
Всего в прошлом месяце, по словам Стефанко, из официального магазина Google Play можно было загрузить 205 «вредных» приложений. Звучит не так уж ужасно, пока вы не узнаете общее количество загрузок этих программ — 32 миллиона.

В Twitter исследователь ESET поделился статистикой — эксперт разбил вредоносные приложения по группам и привёл количество скачиваний каждого типа зловредов.

Как видно из статистики Стефанко, самыми популярными нежелательными приложениями стали программы, в которых содержится скрытая реклама. За ними идёт мошенничество с платными подписками — более одной трети всех загрузок.

Эксперты считают, что Google стоит задуматься над введением дополнительных мер безопасности, чтобы свести к минимуму возможность загрузки потенциально опасных приложений в официальный магазин Google Play.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru