



Пользователи Windows 10: SFC /scannow перестала работать после апдейта

Пользователи Windows 10: SFC /scannow перестала работать после апдейта

Пользователи Windows 10: SFC /scannow перестала работать после апдейта

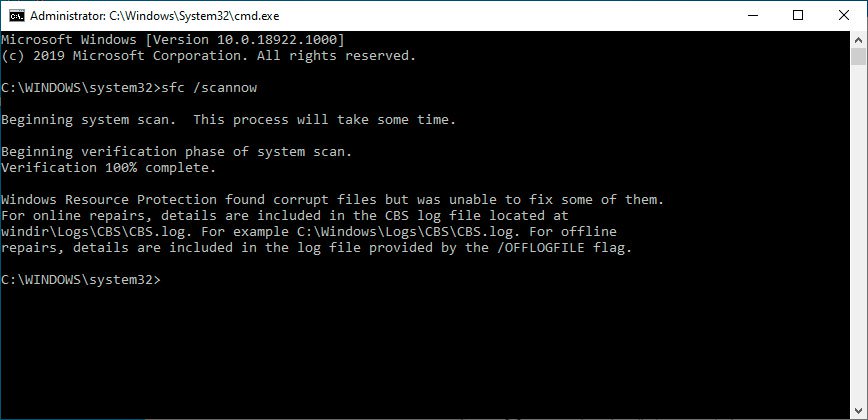
На днях пользователи Windows 10 обратили внимание, что команда sfc /scannow перестала работать. В случае ее запуска утилита сообщала, что найдены поврежденные файлы Windows Defender PowerShell, но восстановить их она не могла.

Проверка системных файлов (Windows System File Checker, SFC) — системная утилита Windows, позволяющая находить и восстанавливать поврежденные системные файлы. Чаще всего ее запускают с параметром /scannow.

Утром 10 июля пользователи открыли соответствующую ветку на сайте wildersecurity.com, где описали следующую проблему: при запуске sfc /scannow программа сообщала, что «найдены поврежденные файлы, но восстановить их невозможно».

Судя по всему, это как-то связано с тем, что Защитник Windows использовался в качестве основной антивирусной программы.

По сообщениям пользователей, утилита SFC утверждала, что компоненты Windows Defender PowerShell в директории C:\Windows\System32\WindowsPowerShell\v1.0\Modules\Defender не совпадают с соответствующими файлами в другой папке — WinSxS.

Оказалось, что причина такого поведения кроется в последнем обновлении Защитника Windows — версии 1.297.823.0.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru