



Пользователи Windows 10: SFC /scannow перестала работать после апдейта

Пользователи Windows 10: SFC /scannow перестала работать после апдейта

Пользователи Windows 10: SFC /scannow перестала работать после апдейта

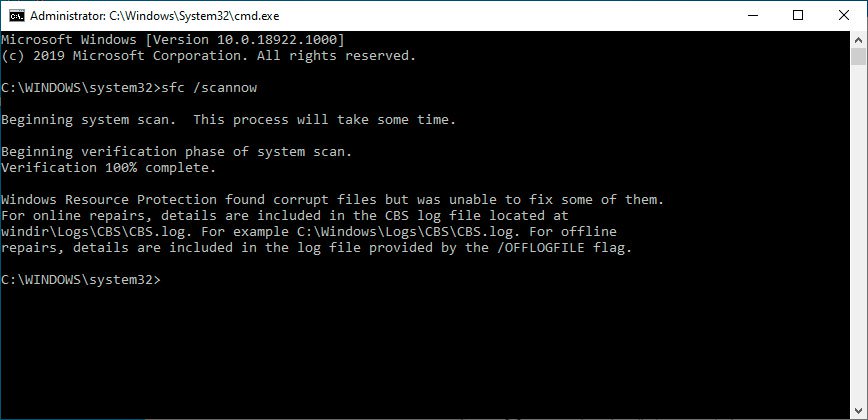
На днях пользователи Windows 10 обратили внимание, что команда sfc /scannow перестала работать. В случае ее запуска утилита сообщала, что найдены поврежденные файлы Windows Defender PowerShell, но восстановить их она не могла.

Проверка системных файлов (Windows System File Checker, SFC) — системная утилита Windows, позволяющая находить и восстанавливать поврежденные системные файлы. Чаще всего ее запускают с параметром /scannow.

Утром 10 июля пользователи открыли соответствующую ветку на сайте wildersecurity.com, где описали следующую проблему: при запуске sfc /scannow программа сообщала, что «найдены поврежденные файлы, но восстановить их невозможно».

Судя по всему, это как-то связано с тем, что Защитник Windows использовался в качестве основной антивирусной программы.

По сообщениям пользователей, утилита SFC утверждала, что компоненты Windows Defender PowerShell в директории C:\Windows\System32\WindowsPowerShell\v1.0\Modules\Defender не совпадают с соответствующими файлами в другой папке — WinSxS.

Оказалось, что причина такого поведения кроется в последнем обновлении Защитника Windows — версии 1.297.823.0.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru