



Пользователи Windows 10: SFC /scannow перестала работать после апдейта

Пользователи Windows 10: SFC /scannow перестала работать после апдейта

Пользователи Windows 10: SFC /scannow перестала работать после апдейта

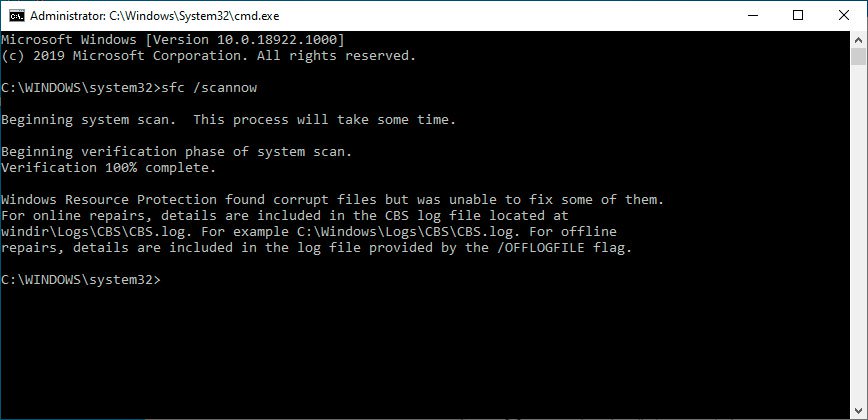
На днях пользователи Windows 10 обратили внимание, что команда sfc /scannow перестала работать. В случае ее запуска утилита сообщала, что найдены поврежденные файлы Windows Defender PowerShell, но восстановить их она не могла.

Проверка системных файлов (Windows System File Checker, SFC) — системная утилита Windows, позволяющая находить и восстанавливать поврежденные системные файлы. Чаще всего ее запускают с параметром /scannow.

Утром 10 июля пользователи открыли соответствующую ветку на сайте wildersecurity.com, где описали следующую проблему: при запуске sfc /scannow программа сообщала, что «найдены поврежденные файлы, но восстановить их невозможно».

Судя по всему, это как-то связано с тем, что Защитник Windows использовался в качестве основной антивирусной программы.

По сообщениям пользователей, утилита SFC утверждала, что компоненты Windows Defender PowerShell в директории C:\Windows\System32\WindowsPowerShell\v1.0\Modules\Defender не совпадают с соответствующими файлами в другой папке — WinSxS.

Оказалось, что причина такого поведения кроется в последнем обновлении Защитника Windows — версии 1.297.823.0.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru