



Android-игра в жанре хоррор крадет учетные данные от Google, Facebook

Android-игра в жанре хоррор крадет учетные данные от Google, Facebook

Android-игра в жанре хоррор крадет учетные данные от Google, Facebook

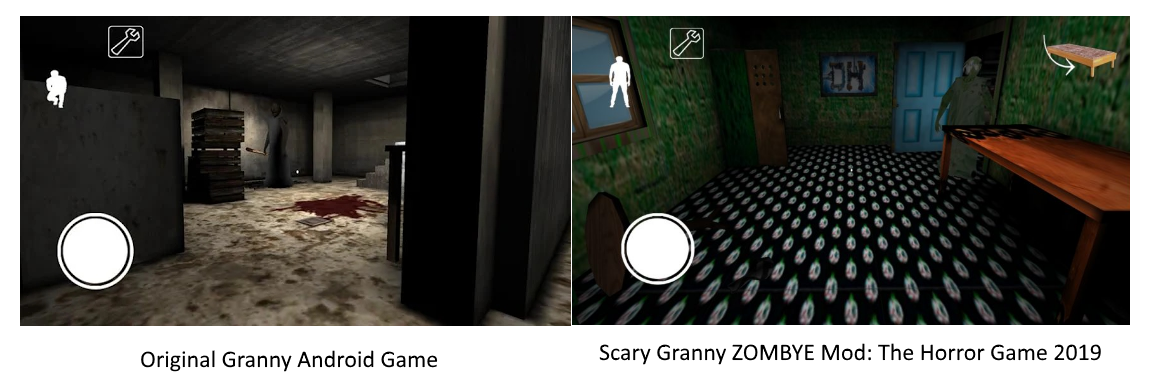
Игра для мобильной операционной системы Android, которую уже успели установить 50 тысяч пользователей, крадет учетные записи от аккаунтов Google и Facebook. Помимо этого, приложение передает злоумышленникам информацию о пользователях.

Речь идет об игре в жанре хоррор под названием «Scary Granny ZOMBYE Mod: The Horror Game 2019 (Scary Granny)». Она разработана таким образом, чтобы паразитировать на успехе более популярной Android-игры — Granny.

Оригинальная Granny значительно известнее своего вредоносного клона — ее установили более 100 миллионов пользователей.

Scary Granny полностью предоставляет заявленные возможности, что помогает избежать подозрений со стороны пользователей, а заодно обойти фильтры официального магазина приложений Google Play Store.

Исследователи из компании Wandera проанализировали данное приложение и обнаружили фишинговые возможности, а также факт утечки данных пользователей. Об этом сразу же сообщили Google, которая удалила Scary Granny из Play Store 27 июня.

На сохраненную в кеше страницу игры можно посмотреть по этой ссылке.

По словам экспертов, игры выжидала до двух дней, прежде чем активировать свои вредоносные функции. Также известно, что приложение похищало пользовательские данные лишь в том случае, если его запускали на старых версиях Android.

Утечка личной информации не грозила тем людям, которые использовали полностью обновленные новые версии ОС Android.

Scary Granny пыталась обеспечить себе постоянное присутствие на смартфоне или планшете, запрашивая разрешение на запуск после старта самой операционной системы.

В дальнейшем злонамеренная игра использовала целый спектр известных киберпреступных схем: накладывала фишинговые окна поверх форм для входа в учетные записи Google, собирала информацию об аккаунте пользователя и отправляла ее злоумышленнику.

При этом в руки преступника попадали такие серьезные данные, как адреса электронной почты для восстановления аккаунтов, номера телефонов, даты рождения, файлы cookies и токены для входа.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru