



Новый фишинг: имитация OneDrive и уведомление о зашифрованном сообщении

Новый фишинг: имитация OneDrive и уведомление о зашифрованном сообщении

Новый фишинг: имитация OneDrive и уведомление о зашифрованном сообщении

Новая фишинговая кампания маскируется под уведомления от вашего почтового сервера. В письмах утверждается, что для вас есть зашифрованное сообщение, чтобы прочитать его, вам надо проследовать на сайт, копирующий сервис OneDrive.

Это, судя по всему, новая схема, используемая злоумышленниками для введения пользователей в заблуждение. Изначально жертве приходит письмо с заголовком «Получено зашифрованное сообщение».

Также в уведомлении объясняется, что вам необходимо войти в сервис, чтобы прочитать некое зашифрованное послание.

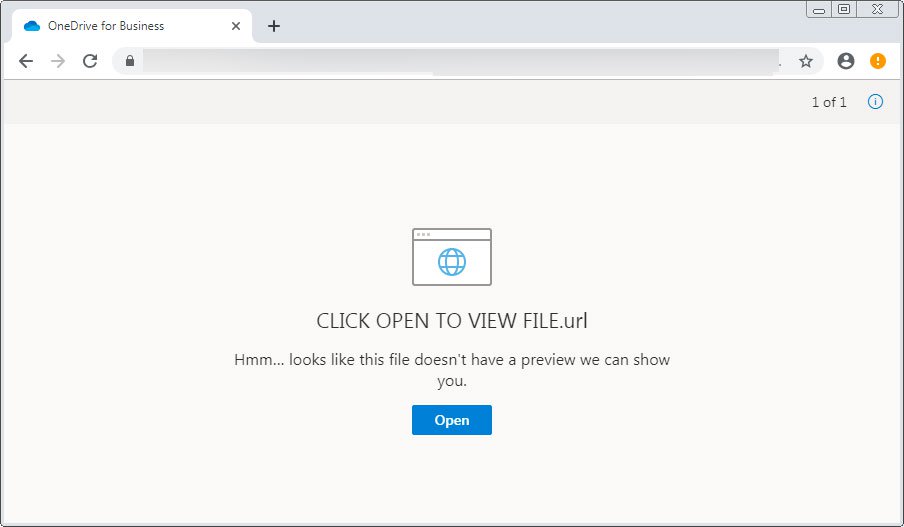
В письме присутствует гиперссылка «Просмотреть зашифрованное письмо», которая ведет на фейковую страницу, имитирующую корпоративную версию сервиса OneDrive. На поддельной странице есть кнопка «Открыть», которая якобы предназначена для просмотра пришедшего письма.

Как только пользователь нажмет на кнопку «Открыть», он будет перенаправлен на еще одну фишинговую страницу, на этот раз имитирующую страницу входа в OneDrive. Там имеются поля для ввода логина и пароля.

Введенные в эти поля данные попадут прямиком в руки киберпреступников.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru