



Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

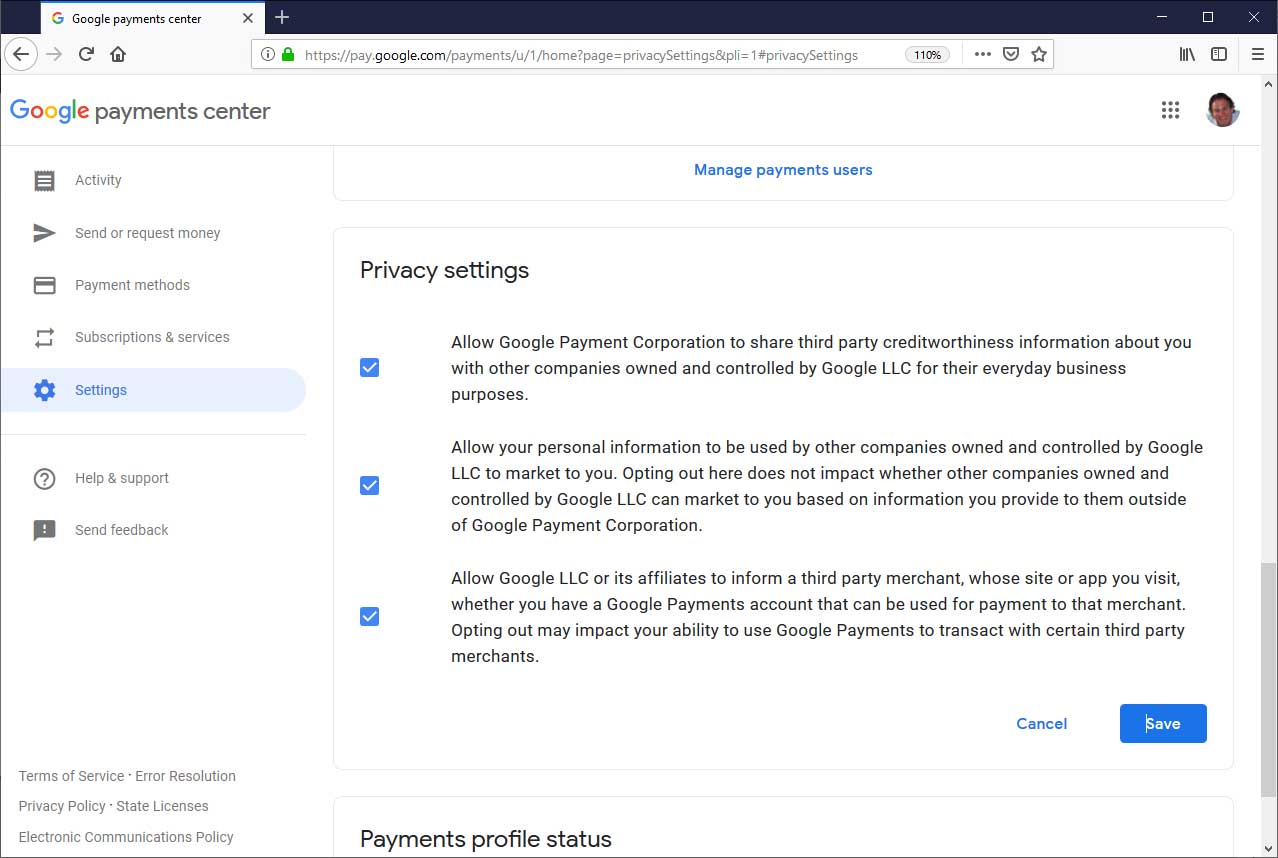
Исследователи обнаружили, что Google прячет три важные настройки конфиденциальности Google Pay за специальным URL. Эти настройки позволяют пользователям ограничить распространение данных о своей кредитоспособности, персональной информации, а также информации об аккаунте Google Pay.

Напомним, что Google Pay представляет собой сервис американской корпорации, позволяющий приобретать товары онлайн, используя сохраненную платежную информацию.

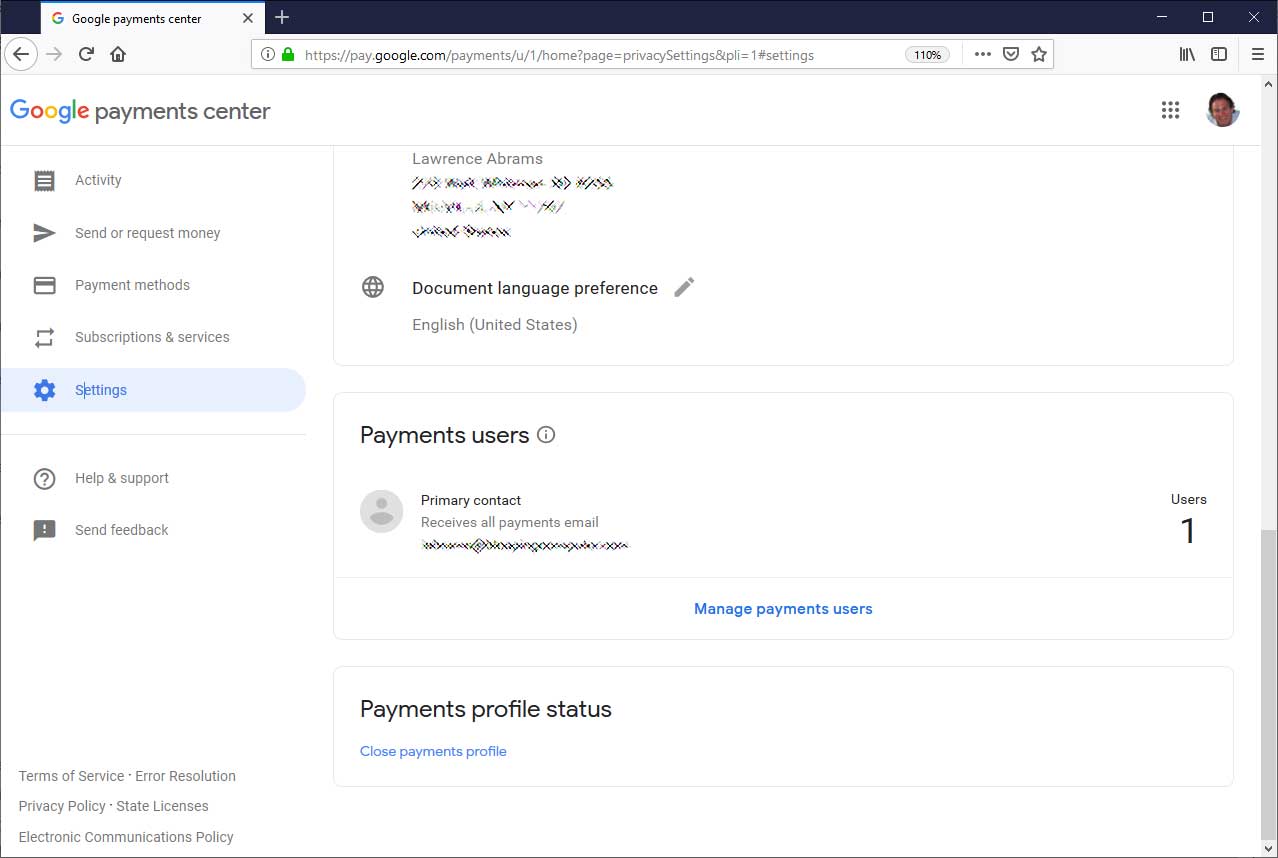
Как у всех похожих онлайн-сервисов, у Google Pay есть своя страница настроек, на которой пользователи могут сконфигурировать различные опции, относящиеся к работе сервиса.

На саму станицу настроек можно попасть через навигационное боковое меню или с помощью специальной ссылки — https://pay.google.com/payments/u/0/home#settings. Там пользователь может указать свой адрес и другую информацию.

Однако исследователи обратили внимание, что на странице настроек нет опций, отвечающих за конфиденциальность.

С другой стороны, если зайти на страницу настроек Google Pay, используя другой URL, — https://pay.google.com/payments/u/0/home?page=privacySettings#privacySet..., появляются три дополнительные настройки конфиденциальности.

Стоит отметить, что все три опции активированы по умолчанию, что на деле означает наименьший уровень конфиденциальности для пользователя.

Google уже отреагировала на отчет экспертов, заявив, что это недоразумение исправлено — теперь все пользователи могут получить доступ к настройкам конфиденциальности с соответствующей странице.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru