



Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

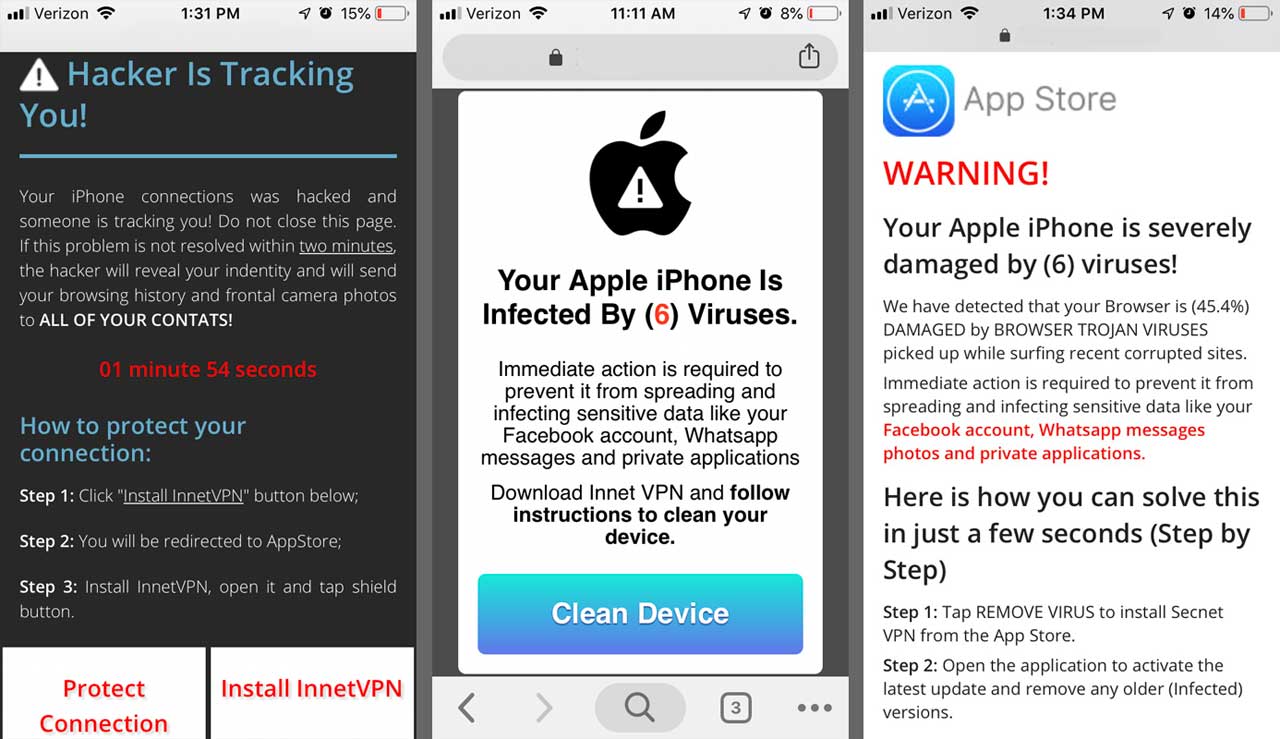
Партнеры компаний, разрабатывающих VPN для мобильных устройств, отображают пользователям мошеннические уведомления, в которых утверждается, что устройство заражено вредоносной программой, взломано или отслеживается. Все это делается для того, чтобы склонить пользователя к оформлению платной подписки.

VPN-компании часто прибегают к использованию партнерских программ, согласно которым различные сайты и онлайн-маркетологи рекламируют их продукт за определенный процент от его стоимости.

Чтобы эта схема работала, создаются специальные ссылки с идентификатором. Если пользователь прошел по такой ссылке и купил продукт, часть этих денег уходит партнерам.

К сожалению, такой подход порождает многих недобросовестных партнеров, которые готовы заставить пользователя купить рекламируемый продукт всеми правдами и неправдами.

Тактика таких компаний включает методы запугивания пользователя, откровенную ложь и мошеннические действия — делается все, чтобы заставить человека установить нужное VPN-приложение.

Для достижения своих целей партнеры выкупают рекламные кампании, которые потом перенаправляют пользователя на мошеннические сайты во время веб-серфинга. Далее отображается какое-нибудь пугающее сообщение о заражении вредоносом, а юзеру рекомендуется установить специальную программу, которая якобы решит все проблемы.

Стоит отметить, что сами разработчики VPN-приложений не имеют ни малейшего понятия о том, каким образом партнеры пытаются навязать пользователям установку этих программ. Так что их винить в этом не стоит.

Несколько дней назад мы сообщали, что Координационный центр Университета Карнеги Меллон заявил: по меньшей мере четыре VPN-приложения, используемые корпоративными клиентами, содержат уязвимости. Среди проблемных приложений эксперты выделили VPN-сервисы от Cisco, F5 Networks, Palo Alto Networks и Pulse Secure. 

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru