



Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Компания Symantec сообщает об обнаружении в официальном магазине Microsoft Store нежелательных программ, которые могут отображать порнографический или связанный с азартными играми контент.

«14 марта мы обнаружили 81 потенциально нежелательное приложение в магазине Microsoft Store. Некоторые из этих программ отображали порнографические картинки, другие — связанный с азартными играми контент», — пишет антивирусная компания в своем блоге.

«Часть этих приложений уже была удалена из магазина, однако большинство до сих пор доступны для загрузки».

Нежелательные приложения охватывают самые разные тематики: спорт, игры, новости, подсказки и так далее. В общей сложности их опубликовали более 30 разных разработчиков.

Чтобы ввести пользователей в заблуждение, потенциально вредоносные приложения маскировались под популярные программы, используя схожие имена. Вот несколько примеров имен мошеннических приложений: Wix Updates Application, Antivirus Avira App, Norton Antivirus Updates App, McAfee Antivirus Updates News, Tinder Dating Updates, Tips and Games и Grindr Updates.

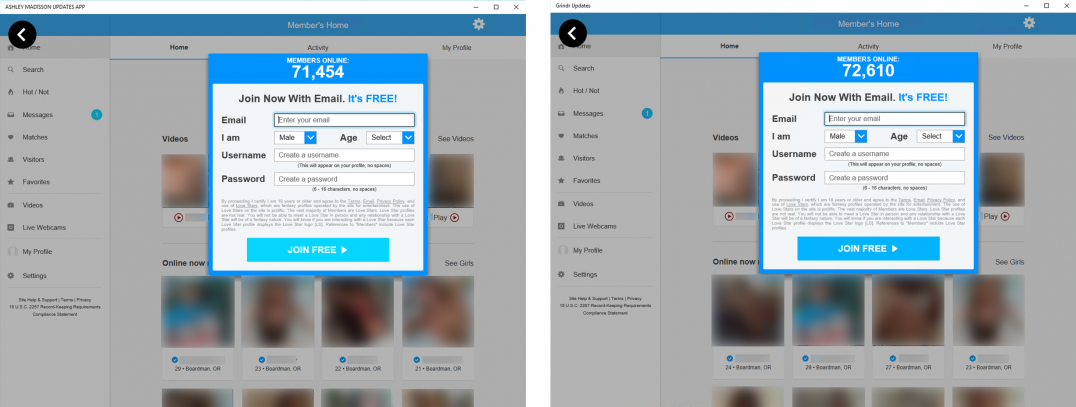
Специалисты Symantec обращают внимание на то, что эти приложения никак не связаны с популярными брендами или легитимными приложениями. При этом одни приложения отображали контент порнографического характера:

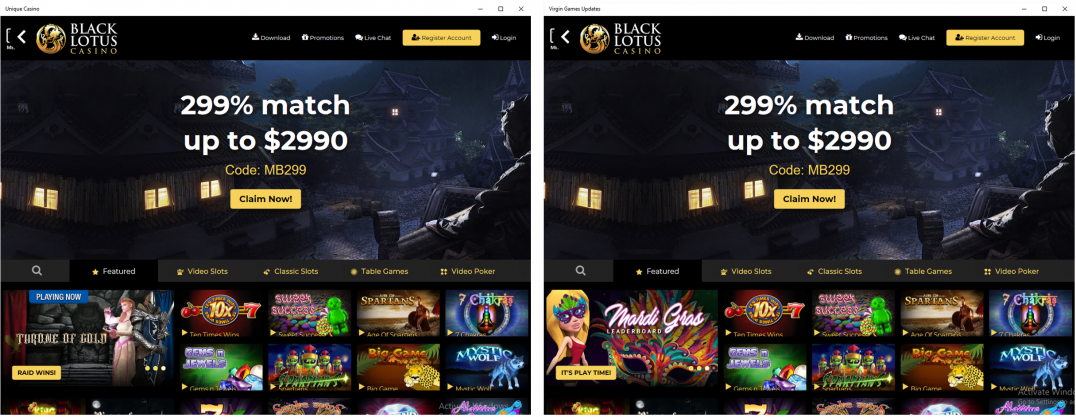
Другие же показывали пользователю содержимое, связанное с азартными играми:

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru