



Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Компания Facebook, стоящая за одноименной социальной сетью, подала в суд на двух граждан Украины, которые разработали приложения-тесты. Суть претензий соцсети заключается в неправомерном сборе конфиденциальных данных пользователей, а также внедрении рекламного контента в новостную ленту Facebook.

Исковое заявление, поданное в прошлую пятницу, обвиняет Глеба Случевского и Андрея Горбачева в создании киберпреступной схемы, которая эксплуатировалась годами.

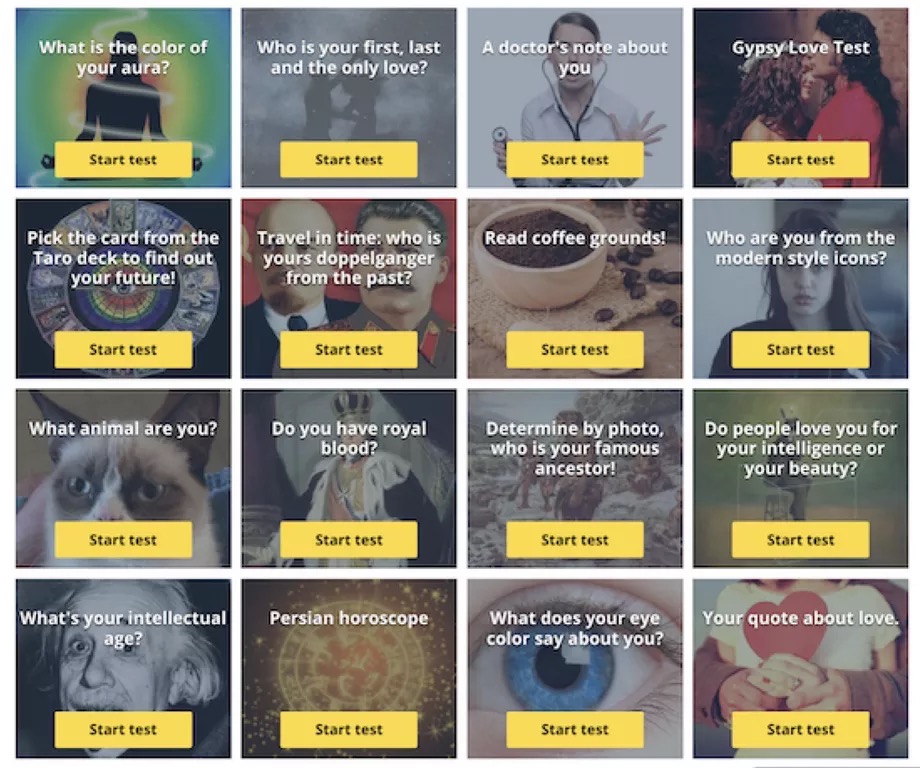
Между 2017 и 2018 годами они под разными предлогами убеждали пользователей установить вредоносные расширения для браузера, которые якобы выполняли функцию тестов на характер, склонность к популярности, а также предоставляли гороскопы.

В общей сложности было заражено около 63 000 пользователей Facebook. Случевский и Горбачев в основном орудовали четырьмя злонамеренными приложениями, среди которых были «Supertest» и «FQuiz». Атаковались обычно граждане Украины и России.

Для привлечения внимания хакеры эксплуатировали популярные у молодежи темы, например, был тест «Кем из современных вампиров вы являетесь?» — это отсылка к знаменитому фильму «Сумерки».

Приложения использовали функцию входа с помощью учетной записи Facebook, при этом пользователя заверяли, что собираться будет только ограниченный набор данных.

Однако истец заявил, что вышеозначенные киберпреступники собирали не только публично доступную информацию, но и списки друзей пользователей. Позже они отображали пользователям свою рекламу вместо той, что была одобрена Facebook.

Есть информация о том, что эти же двое украинцев могут иметь отношение к продаже личных сообщений 81 000 пользователей социальной сети. Этот инцидент был замечен в прошлом году.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru