



Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Простенький баг в поисковой системе Google может использовать любой желающий для распространения дезинформации, которая бы выглядела как вполне правдоподобные данные. Проблему обнаружил эксперт в области безопасности из Лондона Витце Бьюкма.

По словам самого исследователя, багом можно воспользоваться за счет соединения значений, полученных от семантической технологии Google «knowledge graph». Речь идет о небольших окошках, в которых по поисковому запросу перечисляются основные факты и присутствует визуальное оформление запрашиваемого объекта.

Эти окошка появляются в правой части страницы с результатами поиска, там можно найти информацию о странах, планетах, популярных сайтах и прочем. Это сделано для удобства пользователя — не надо заходить на какой-либо ресурс, чтобы узнать основную информацию об объекте поиска.

В своем блоге Бьюкма поделился следующей информацией — короткий URL, который используется для отображения это справки в поисковой выдаче, может быть подменен на любой другой, относящийся не к теме поиска.

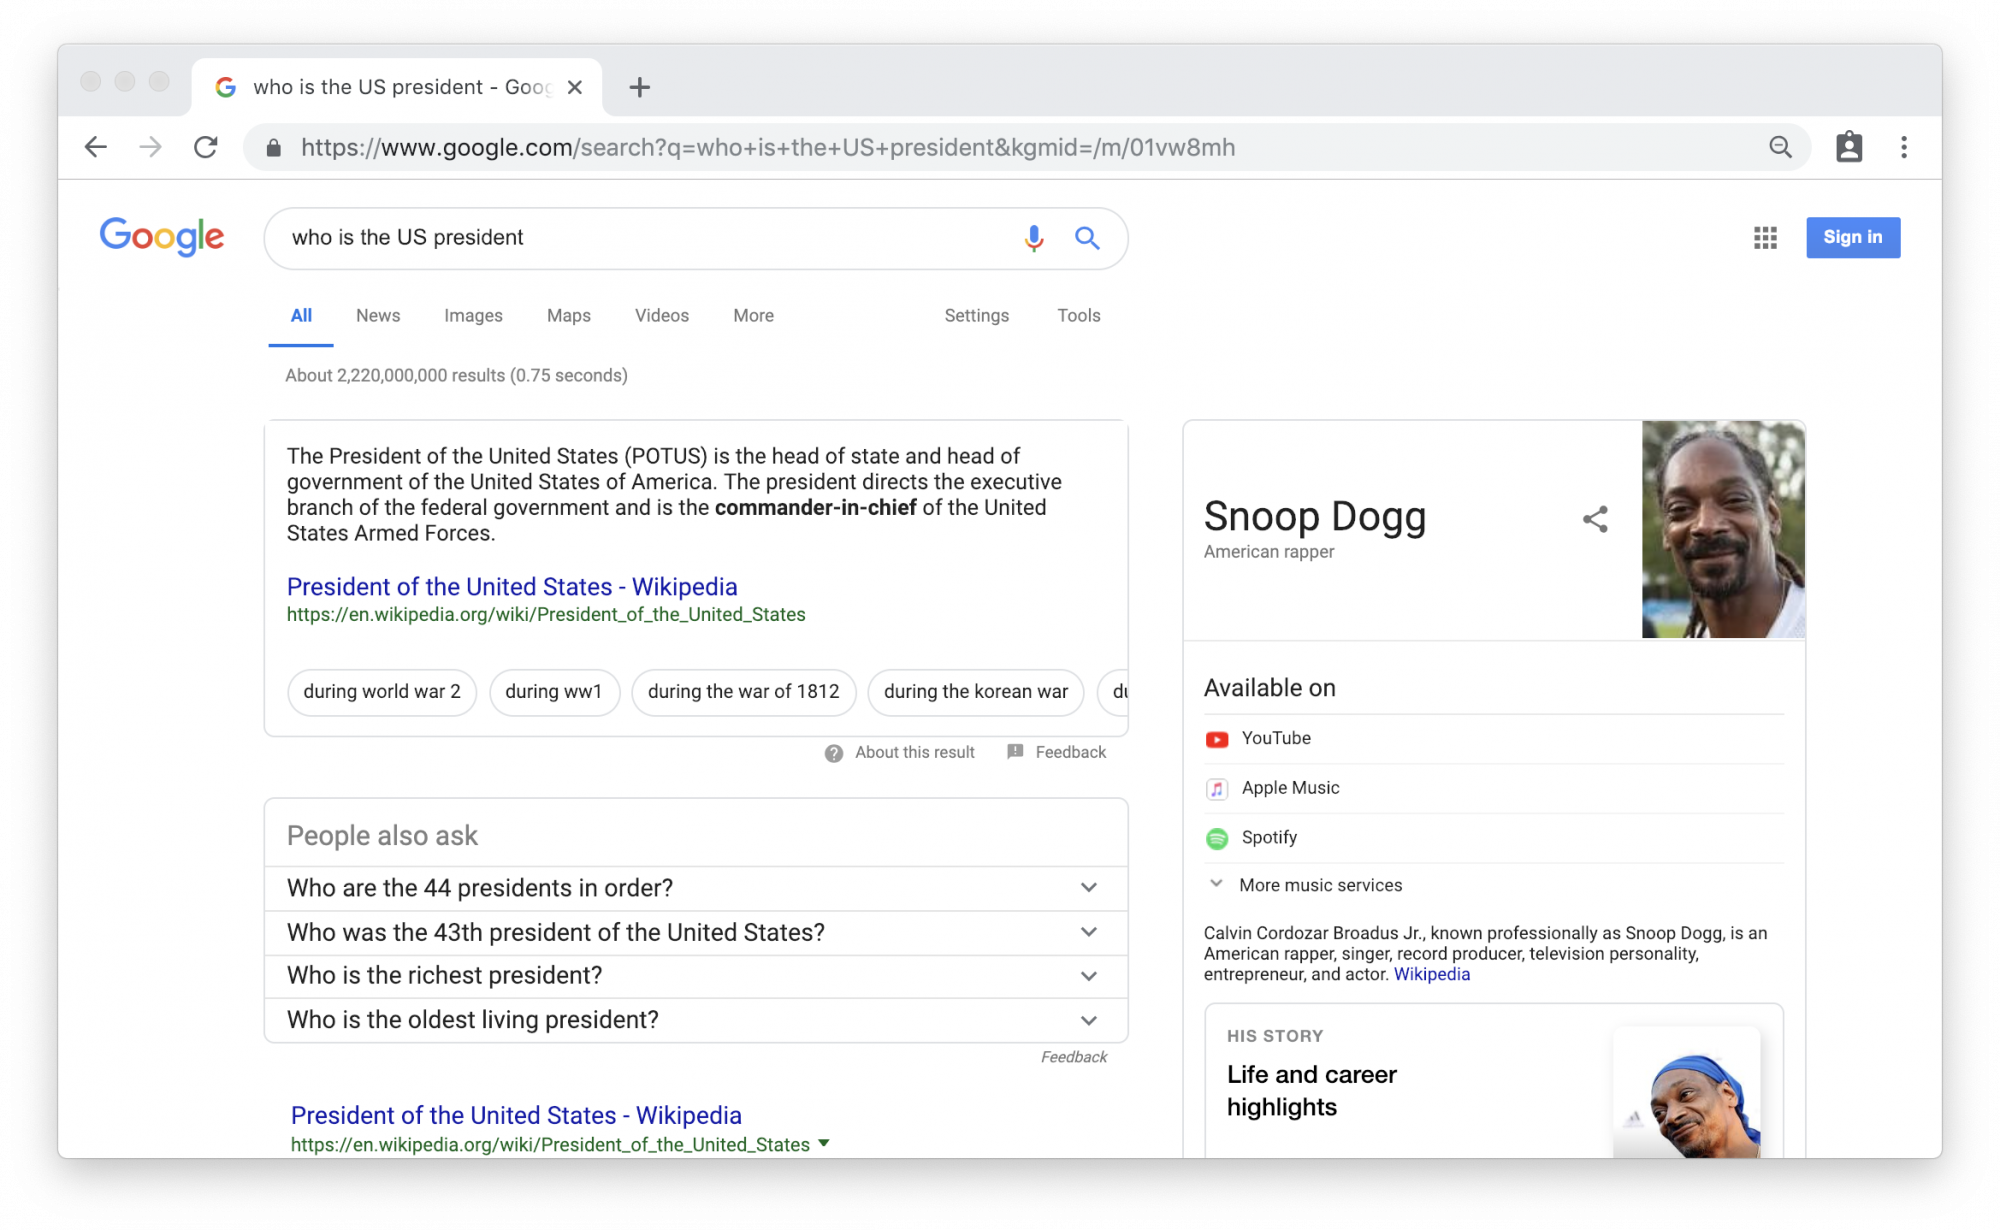
Следовательно, если злоумышленник сформирует ссылку с запросом «столица Великобритании», результат в правой части страницы можно подменить таким образом, что там будет указано: «Марс».

Ради примера эксперт использовал этот баг в случае с поисковым запросом «кто является президентом США». Результат исследователь подменил на американского рэпера Снуп Догга:

Таким образом, по словам специалиста, баг настолько легко использовать, что любой может сформировать специальную ссылку с подмененной информацией, а далее уже отправить ее по электронной почте или опубликовать на Facebook.

Как можно понять, открывается целое поле для распространения дезинформации и подкрепления теорий заговоров.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru