



Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

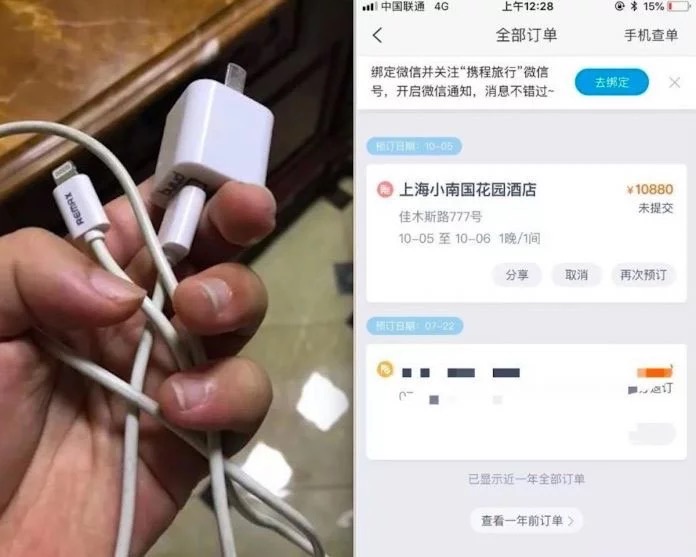
Владелица iPhone из Китая пожаловалась на то, что устройство «живет своей жизнью» после подключения к зарядному кабелю. Согласно мисс Ян, она подключила смартфон к зарядному устройству и положила его на стол. Лишь потом владелица устройства обнаружила, что iPhone самостоятельно открыл приложение Ctrip (онлайн-турагент).

В итоге iPhone сам умудрился забронировать президентский номер в одном из отелей Шанхая. Эта операция стоила 10 880 юаней ($1 571,71). Смартфон даже открыл приложение WeChat в попытке заплатить за бронирование.

К счастью, мисс Ян успела выдернуть кабель зарядки до того, как операция была завершена. Помимо этого, телефон также переключился с 4G на 2G.

После этого Ян совершала еще несколько попыток подключить смартфон к зарядному устройству, однако результат был одним — iPhone пытался купить билет на поезд в WeChat.

Владелица заверила, что ее устройство не приходило процедуру джейлбрейка, однако основные вопросы вызвало само зарядное устройство, которое было произведено третьими лицами.

Эксперты часто предупреждают об опасности использования неоригинальных зарядных устройств. Например, журналист Дэвид Джуирц обеспокоен потенциальной угрозой, с которой могут столкнуться пользователи современных MacBook Pro. Эксперт считает, что использование USB Type-C может являться еще одним вектором атаки злоумышленников. Следовательно, все устройства класса MacBook Pro, производимые с конца 2016 года, потенциально уязвимы.

Джуирц ссылается на фейковые зарядные устройства, которые были обнаружены еще в 2013 году. В прошлом году эксперт писал о том, как зарядные устройства могут следить за пользователями. Также Джуирц отметил опасность воспламенения и даже взрывов устройств, которые будут заряжаться с помощью стороннего кабеля.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru