



Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

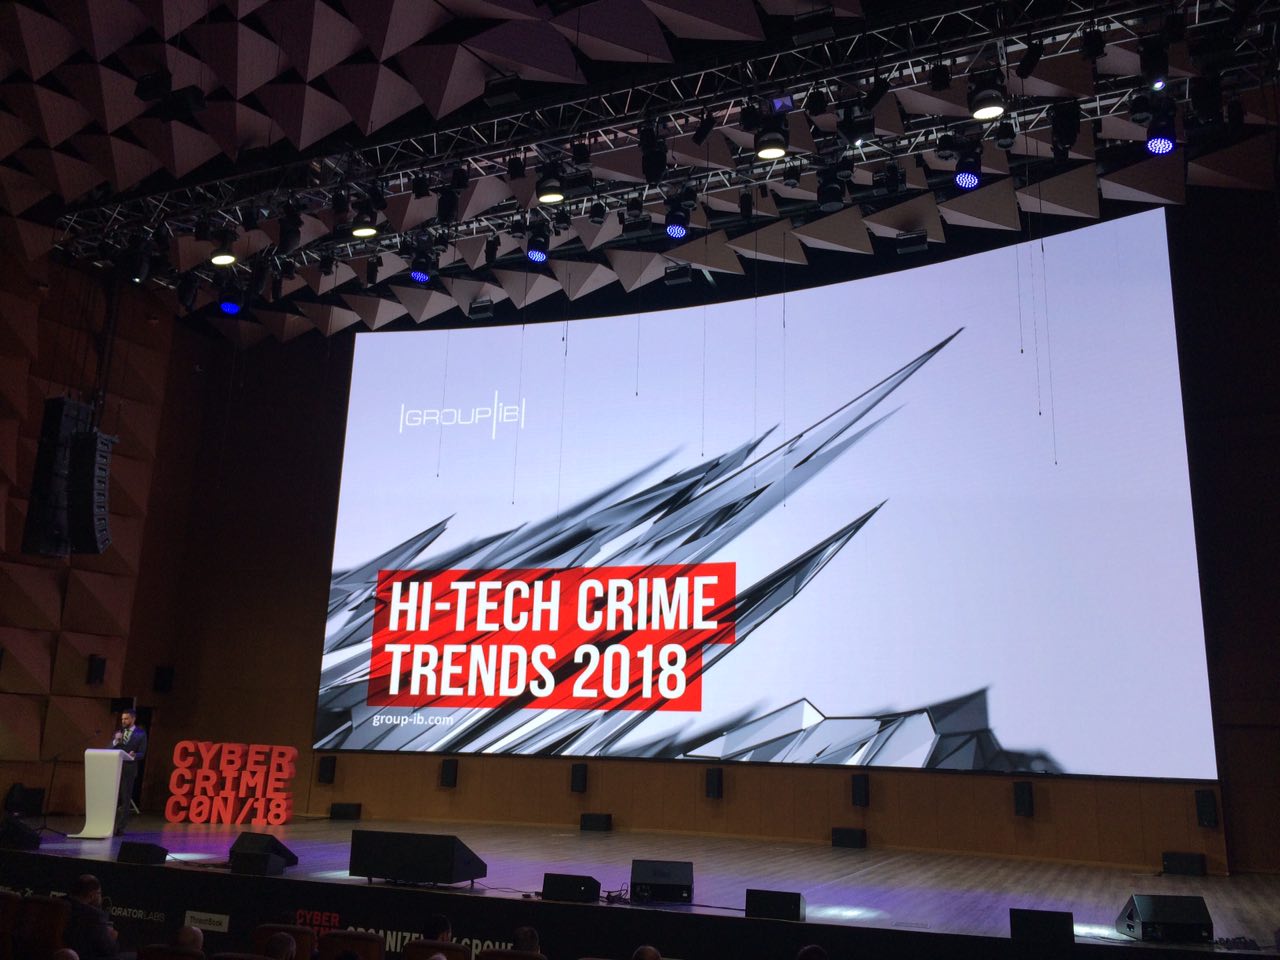
На проходящей 9-10 октября в Москве конференции CyberCrimeCon18 компания Group-IB представила отчет, в котором дается оценка ущербу финансовой сфере страны от действий различных киберпреступников. Компания сообщает, что за вторую половину 2017 года — первую половину 2018 ущерб составил 2,96 миллиардов рублей.

В отчете компании подробно рассказано о киберугрозах для финансового сектора, в число которых входят киберпреступные группы, векторы заражения и новые инструменты для взлома.

«Финансовая мотивация по-прежнему превалирует среди APT-групп, однако хищение денег — не самое страшное, что может случиться с финансовой организацией», — говорит Илья Сачков, генеральный директор и основатель Group-IB.

«Поскольку во многих странах мира банки являются объектами критической инфраструктуры, они оказались в числе мишеней для прогосударственных хакерских групп, специализирующейся на диверсиях и саботаже. Одна успешная кибератака может привести как к ликвидации самой кредитно-финансовой организации, так и коллапсу финансовой системы государства».

«В связи с этим банки должны пересмотреть подход к системе защиты от киберугроз: оборонительная стратегия уже себя исчерпала. Пора стать охотником, а не мишенью для атак».

ИБ-компания выделила 4 основные группы киберпреступников, которые представляют серьезную угрозу для финансовой сферы:

  • Cobalt;
  • MoneyTaker;
  • Silence;
  • Lazarus.

Именно эти злоумышленники могут не только проникнуть в сети кредитных организаций, но и вывести деньги, используя системы вроде SWIFT, АРМ КБР, а также карточный процессинг и банкоматы.

В Group-IB отметили спад банковских троянов для десктопных компьютеров, который планомерно длится с 2012 года. А вот фишинг стали использовать гораздо чаще, видимо, это действительно очень действенный метод.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru