



Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

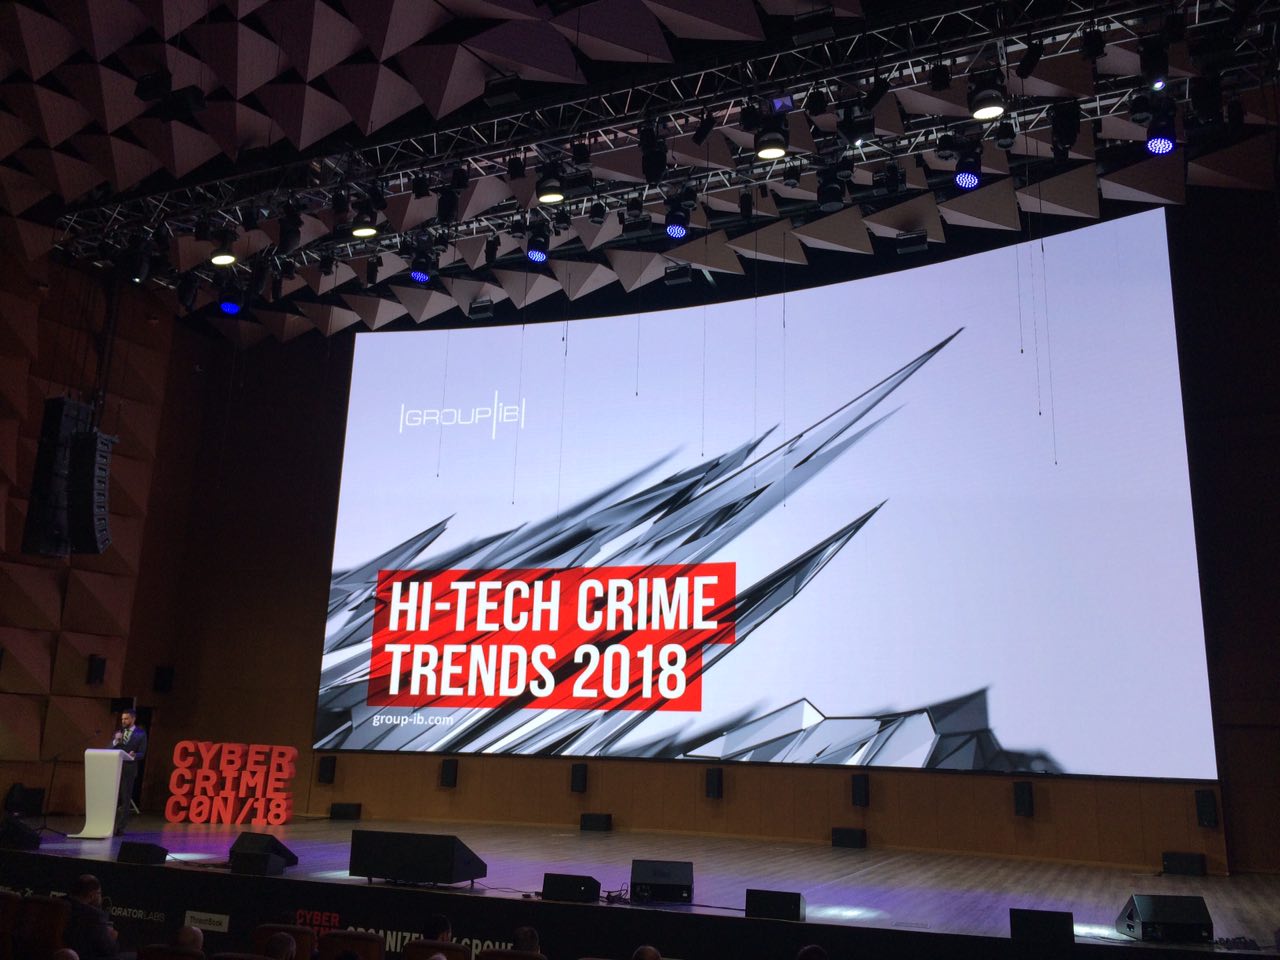
На проходящей 9-10 октября в Москве конференции CyberCrimeCon18 компания Group-IB представила отчет, в котором дается оценка ущербу финансовой сфере страны от действий различных киберпреступников. Компания сообщает, что за вторую половину 2017 года — первую половину 2018 ущерб составил 2,96 миллиардов рублей.

В отчете компании подробно рассказано о киберугрозах для финансового сектора, в число которых входят киберпреступные группы, векторы заражения и новые инструменты для взлома.

«Финансовая мотивация по-прежнему превалирует среди APT-групп, однако хищение денег — не самое страшное, что может случиться с финансовой организацией», — говорит Илья Сачков, генеральный директор и основатель Group-IB.

«Поскольку во многих странах мира банки являются объектами критической инфраструктуры, они оказались в числе мишеней для прогосударственных хакерских групп, специализирующейся на диверсиях и саботаже. Одна успешная кибератака может привести как к ликвидации самой кредитно-финансовой организации, так и коллапсу финансовой системы государства».

«В связи с этим банки должны пересмотреть подход к системе защиты от киберугроз: оборонительная стратегия уже себя исчерпала. Пора стать охотником, а не мишенью для атак».

ИБ-компания выделила 4 основные группы киберпреступников, которые представляют серьезную угрозу для финансовой сферы:

  • Cobalt;
  • MoneyTaker;
  • Silence;
  • Lazarus.

Именно эти злоумышленники могут не только проникнуть в сети кредитных организаций, но и вывести деньги, используя системы вроде SWIFT, АРМ КБР, а также карточный процессинг и банкоматы.

В Group-IB отметили спад банковских троянов для десктопных компьютеров, который планомерно длится с 2012 года. А вот фишинг стали использовать гораздо чаще, видимо, это действительно очень действенный метод.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru