



Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Компания FireEye опубликовала отчет, согласно которому группа северокорейских киберпреступников, известная под кодовым именем APT38, ответственна за атаки на финансовую сферу. В ходе атак пострадали кредитные организации по всему миру, общий ущерб оценивается в «сотни миллионов долларов».

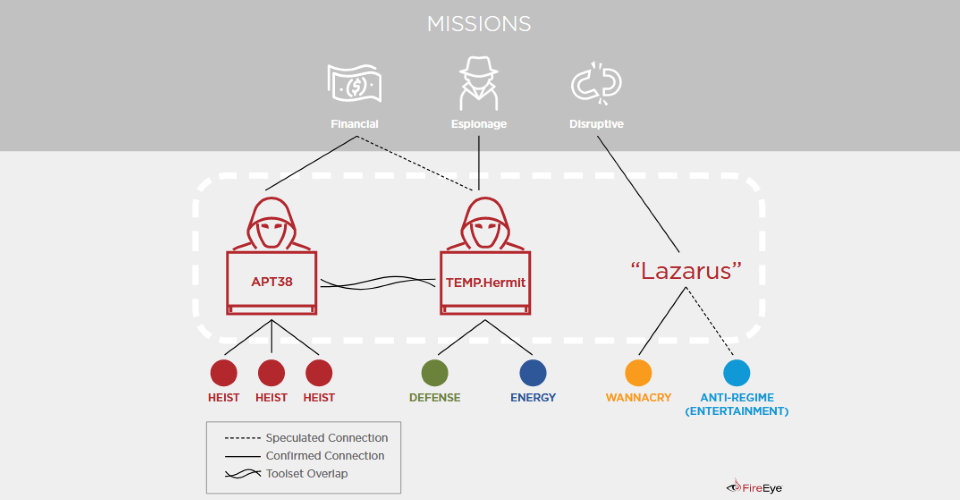
В опубликованном специалистами исследовании видна четка грань между группировками TEMP.Hermit, Lazarus Group (занимаются кибершпионажем) и APT38 (сфокусирована на атаках на финансовую сферу).

Эксперты предоставили наглядную картинку, отражающую специализации этих трех групп:

Первые признаки вредоносной активности APT38 были зафиксированы еще в 2014 году. Деятельность злоумышленников вращалась вокруг взлома банков и других финансовых организаций, а также криптовалютных бирж.

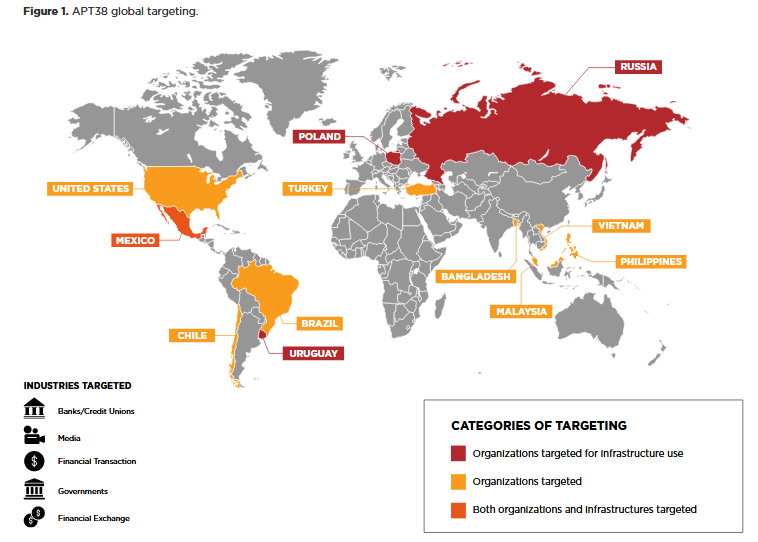
При этом атаки APT38 никогда не ограничивались какой-то определенной странной или рядом стран. По сути, цели группировки могли находится в любой точке мира. Например, сообщалось о зафиксированных атаках в Польше, Малайзии, Вьетнаме и других подобных странах.

Команда FireEye полагает, что киберпреступники пытались похитить в общей сложности 11 миллиардов долларов, однако им удалось украсть только $100 миллионов. Ознакомиться с полной версией отчета FireEye можно по этой ссылке (PDF).

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru