



Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров, которые пытаются добиться преимущества в игре Fortnite, предупредили об ориентированной на них вредоносной программе, которая может похищать информацию. Об угрозе сообщил Крис Бойд из Malwarebytes.

Вредонос маскируется под «бесплатные» Android-версии игры, под бесплатную виртуальную валюту V-Bucks, которая позволяет приобрести дополнительный контент в игре, а также под разнообразные читы.

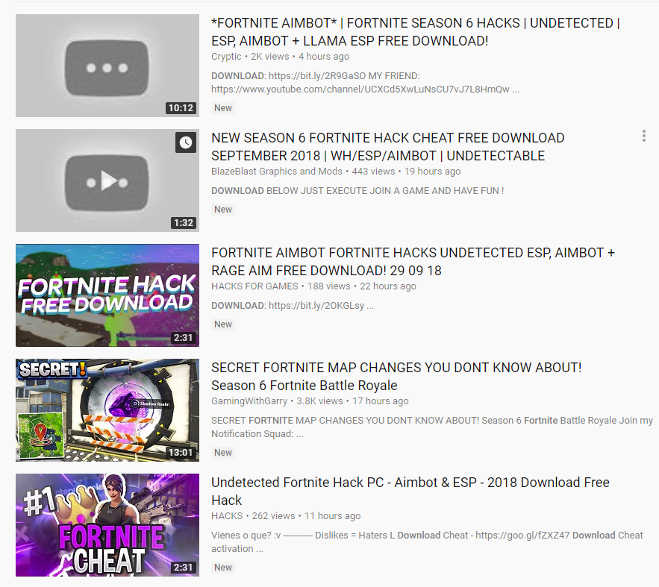
Такие вещи рекламируются в роликах, размещенных на YouTube. Одно из таких видео набрало аж 120 000 просмотров, прежде чем его удалили.

«Это очень старый метод распространения вредоносных программ, но, как мы видим, это не останавливает киберпреступников. Эта вредоносная кампания ориентирована на потенциальных читеров, которые хотят обманным путем добиться преимущества в игре», — рассказывает Бойд.

В одном из эпизодов ссылка в видео вела пользователей на сайт Sub2Unlock, где требовалось «подписаться, чтобы разблокировать». После этого пользователи перенаправлялись на сайт bt-fortnite-cheats[.]tk.

Таким образом, вредоносный файл скачали 1 207 раз. В настоящее время он детектируется как Trojan.Malpack. Зловред может похищать историю браузеров, файлы cookies, средства из Bitcoin-кошельков и сессию Steam.

Вредоносная программа отправляет похищенную информацию на сервер, расположенный в России.

В августе исследователи безопасности Google обнаружили уязвимость в приложении Fortnite для мобильной платформы Android. По словам специалистов, эта брешь открывает вектор для успешной атаки Man-in-the-Disk (MitD), которая может позволить стороннему приложению вызвать сбой или запустить вредоносный код.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru