



Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров, которые пытаются добиться преимущества в игре Fortnite, предупредили об ориентированной на них вредоносной программе, которая может похищать информацию. Об угрозе сообщил Крис Бойд из Malwarebytes.

Вредонос маскируется под «бесплатные» Android-версии игры, под бесплатную виртуальную валюту V-Bucks, которая позволяет приобрести дополнительный контент в игре, а также под разнообразные читы.

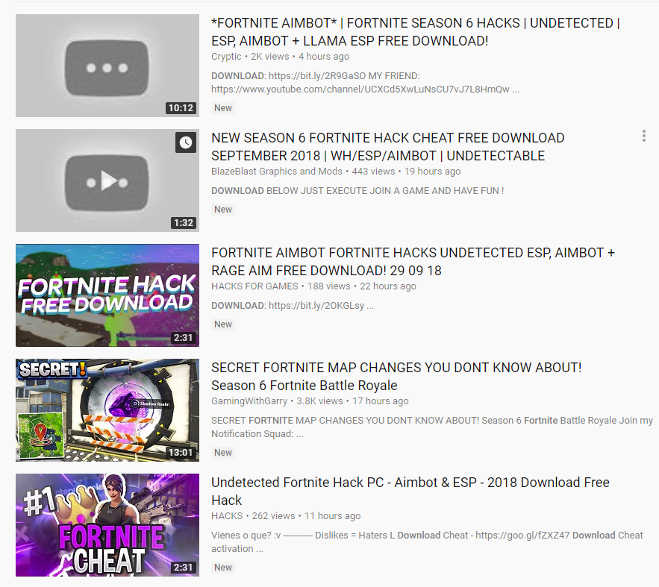
Такие вещи рекламируются в роликах, размещенных на YouTube. Одно из таких видео набрало аж 120 000 просмотров, прежде чем его удалили.

«Это очень старый метод распространения вредоносных программ, но, как мы видим, это не останавливает киберпреступников. Эта вредоносная кампания ориентирована на потенциальных читеров, которые хотят обманным путем добиться преимущества в игре», — рассказывает Бойд.

В одном из эпизодов ссылка в видео вела пользователей на сайт Sub2Unlock, где требовалось «подписаться, чтобы разблокировать». После этого пользователи перенаправлялись на сайт bt-fortnite-cheats[.]tk.

Таким образом, вредоносный файл скачали 1 207 раз. В настоящее время он детектируется как Trojan.Malpack. Зловред может похищать историю браузеров, файлы cookies, средства из Bitcoin-кошельков и сессию Steam.

Вредоносная программа отправляет похищенную информацию на сервер, расположенный в России.

В августе исследователи безопасности Google обнаружили уязвимость в приложении Fortnite для мобильной платформы Android. По словам специалистов, эта брешь открывает вектор для успешной атаки Man-in-the-Disk (MitD), которая может позволить стороннему приложению вызвать сбой или запустить вредоносный код.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru