



Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

37-летний Руслан Бондарс из Латвии был приговорен к 14 годам тюрьмы за создание и поддержание сервиса под названием Scan4You, который позволял создателям вредоносных программ проверять процент детекта своего вредоносного кода. В среде ИБ-экспертов Scan4You принято описывать как «контрантивирус».

Принцип работы Scan4You схож с сервисом VirusTotal — оба собирают различные антивирусные движки и позволяют пользователям просканировать какой-либо файл одновременно этими движками.

Единственное отличие Scan4You от VirusTotal — сервис не отправляет результаты сканирования антивирусным вендорам, о них узнает лишь пользователь, проверяющий файл. Подобные сервисы авторы вредоносных программ использовали уже много лет.

Это хорошая тактика, позволяющая определить количество детектирований вредоносного кода до того, как он будет запущен в реальных кибератаках. Таким образом, злоумышленник становится уже куда лучше осведомлен, что позволяет ему более грамотно планировать свои атаки.

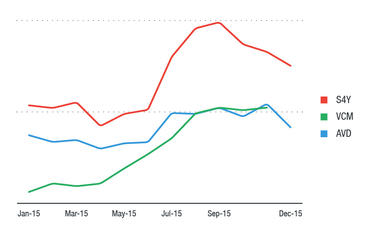
По данным компании Trend Micro, Бондарс запустил Scan4You в 2009 году. Сервис довольно быстро занял позицию самого популярного инструмента для проверки своего вредоносного кода. График ниже отображает популярность Scan4You относительно аналогов:

Бондарс допустил одну крупную ошибку — он заблокировал отправку отчетов о скандирования антивирусным компаниям, однако забыл заблокировать сканирования URL от движка Trend Micro.

Разработчик был арестован в мае прошлого года, теперь ему придется отбывать реальный срок за решеткой.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru